אבטחת מידע בענן לעסקים: הגנה על שרתים, קבצים וגישה מרחוק
אבטחת מידע בענן מגינה על השרתים, הקבצים והמערכות של העסק אחרי המעבר לענן: הצפנה, ניהול הרשאות ואימות דו-שלבי, חומת אש, הגנה על עמדות הקצה וגיבוי מחוץ למשרד. אנו מאפיינים את הסביבה והסיכונים, ומתאימים את רמת ההגנה לצרכים ולתקציב. המחיר נקבע בהצעה. להרחבה על סוגי הענן ועל בחירת ספק ראו את המדריך לשירותי ענן לעסקים.
- אפיון סביבת הענן והסיכונים
- הצפנה, הרשאות ואימות דו-שלבי
- גיבוי מחוץ למשרד
מה כולל שירות אבטחת מידע בענן לעסקים?
שירות אבטחת מידע בענן מגן על השרתים, הקבצים והמערכות של העסק אחרי שעברו לענן, ועל הגישה אליהם מכל מקום. בטלקום אקספרט מאפיינים את סביבת הענן והסיכונים, ומתאימים את הפתרונות לצרכי העסק, לרמת הסיכון ולתקציב.
| רכיב | מה העסק מקבל |
|---|---|
| הגנה על שרתים וירטואליים בענן | הקשחה, עדכוני אבטחה וחומת אש לסביבת הענן של העסק |
| הצפנת מידע | הצפנה בזמן העברה ובאחסון, למניעת גישה לא מורשית |
| ניהול הרשאות וזהויות | הרשאות לפי תפקיד ואימות דו-שלבי להתחברות |
| גיבוי ושחזור | גיבוי אוטומטי מחוץ לסביבה הראשית ובדיקות שחזור |
| גישה מאובטחת מרחוק | חיבור מאובטח לעובדים מהבית, מהשטח ומהסניפים |
| הגנה על עמדות קצה | מחשבים וניידים שמתחברים לענן |
| אנטי-וירוס ואנטי-כופרה | מניעת תוכנות זדוניות ומתקפות כופרה |
| ניטור ובקרה | זיהוי פעילות חריגה ותגובה |
עיקרי הדברים: אבטחת מידע בענן
- אבטחת מידע בענן מגינה על השרתים, הקבצים והמערכות שעברו לענן מפני פריצות, תוכנות זדוניות, כופרה ודליפות מידע.
- באבטחת ענן האחריות משותפת: הספק מאבטח את התשתית, והעסק אחראי להרשאות, לנתונים ולהגדרות.
- גיבוי תקין שאפשר לשחזר ממנו הוא חלק מרכזי בהתמודדות עם מתקפת כופרה.
- המחיר נקבע בהצעה לפי היקף הסביבה, מספר המשתמשים ודרישות האבטחה.
- טלקום אקספרט מספקת את השירות לעסקים ולארגונים בלבד, בליווי מהנדס תקשורת עם מעל 25 שנות ניסיון.
אבטחת מידע בענן: הגנה על מידע עסקי אחרי המעבר לענן
מעבר לענן מוריד את הצורך להחזיק שרתים במשרד, אבל לא פותר את שאלת האבטחה: המידע נגיש מכל מקום, ולכן הגנה על הגישה, ההרשאות והנתונים חשובה אף יותר. אבטחת מידע בענן נועדה להגן על הארגון מפני פריצות, מתקפות כופר, גניבת מידע, וירוסים ודליפות נתונים, ולשמור על רציפות עסקית ועל אמון הלקוחות.
בטלקום אקספרט אנו מתאימים את ההגנה לכל עסק, לאחר אפיון של סביבת הענן, המשתמשים, המערכות ורמת הסיכון. המטרה היא לבנות שכבות הגנה שמצמצמות סיכונים, מקשות על פריצות ומאפשרות עבודה בטוחה מכל מקום.
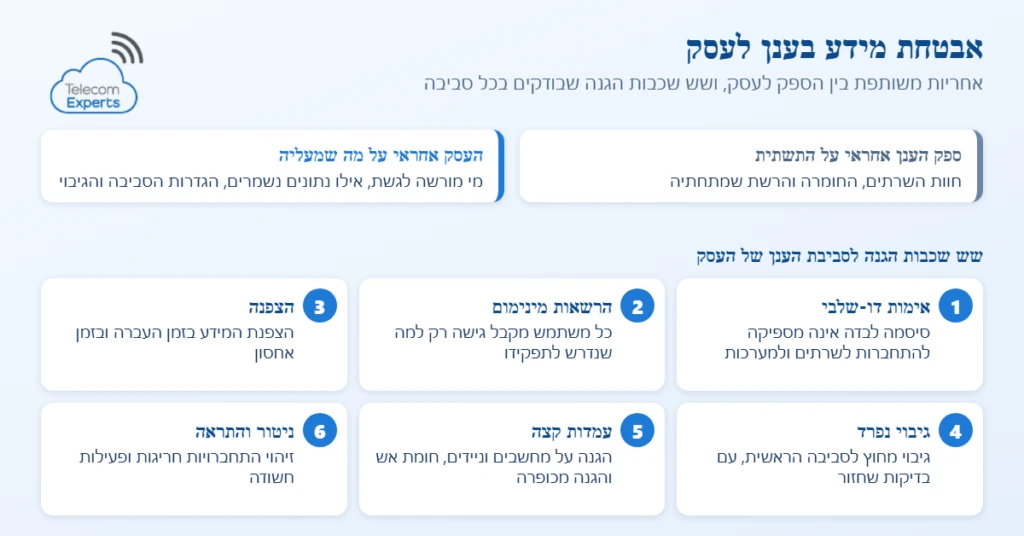
באבטחת מידע בענן האחריות משותפת: ספק הענן אחראי לתשתית, כלומר חוות השרתים, החומרה והרשת, והעסק אחראי למה שמעליה, כמו הרשאות הגישה, הנתונים הנשמרים והגדרות הסביבה והגיבוי. שש שכבות ההגנה לסביבת הענן של העסק הן אימות דו-שלבי, הרשאות מינימום לפי תפקיד, הצפנת המידע בזמן העברה ובאחסון, גיבוי נפרד מחוץ לסביבה הראשית עם בדיקות שחזור, הגנה על עמדות הקצה בחומת אש ובהגנה מכופרה, וניטור שמזהה התחברויות חריגות ופעילות חשודה.
אחריות משותפת באבטחת ענן: מה הספק מאבטח ומה באחריות העסק
בענן האחריות על האבטחה מתחלקת. ספק הענן אחראי לתשתית: חוות השרתים, החומרה והרשת שמתחתיה. העסק אחראי למה שמעליה: מי מורשה לגשת, אילו נתונים נשמרים, איך הסביבה מוגדרת וכיצד מגבים. טעויות בהגדרות ובהרשאות הן מקור נפוץ לחשיפת מידע, ולכן כדאי לבדוק אותן באופן קבוע.
איך מאבטחים סביבת ענן של עסק?
- אימות דו-שלבי: סיסמה לבדה אינה מספיקה להתחברות לשרתים ולמערכות.
- הרשאות מינימום: כל משתמש מקבל גישה רק למה שנדרש לתפקידו.
- הצפנה: של המידע בזמן העברה ובאחסון.
- גיבוי נפרד: גיבוי מחוץ לסביבה הראשית, עם בדיקות שחזור.
- הגנה על עמדות הקצה: מחשבים וניידים מפורצים הם דרך נפוצה להגיע לענן.
- ניטור: זיהוי התחברויות חריגות והתראה עליהן.
איך מתגוננים ממתקפת כופרה בענן?
מתקפת כופרה מצפינה את הקבצים והמערכות של העסק ודורשת תשלום כדי לשחרר אותם. מערך הסייבר הלאומי מפרסם דרכי פעולה מומלצות להיערכות ולהתמודדות עם אירוע כופרה בארגון, ובהן בדיקה שהגיבויים נקיים מתוכנה זדונית וניתנים לשחזור. גם נתונים שנשמרים בענן זקוקים לגיבוי נפרד.
אבטחת מידע ופרטיות בענן: מה חל על העסק
עסק שמחזיק בענן מידע אישי על לקוחות או עובדים צריך לאבטח אותו. תקנות הגנת הפרטיות בנושא אבטחת מידע, וההנחיות שנלוות אליהן, מפרסמת הרשות להגנת הפרטיות. בעת התאמת הפתרון בודקים אילו מאגרי מידע קיימים בעסק, איפה הם מאוחסנים ומי מורשה לגשת אליהם.
מקרה לדוגמה: מעבר לענן עם אבטחת מידע ומניעת מתקפת כופר
דוגמה להמחשה.
האתגר: ניסיון חדירה וחוסר גיבוי בענן
חברת שירותים בינונית חוותה פעילות חריגה ברשת, ולאחר בדיקה התגלה ניסיון חדירה באמצעות קבצים זדוניים שהופצו לעובדים במייל. בנוסף, לא הייתה מערכת גיבוי מסודרת ולא הייתה בקרה על הרשאות משתמשים.
הפתרון: אבטחת מידע בענן
הוקם מערך אבטחת מידע שכלל:
- התקנת חומת אש עם סינון תעבורה.
- הטמעת הגנה מפני כופרה בכל עמדות הקצה.
- הגדרת הרשאות גישה לפי תפקידים ואימות דו-שלבי.
- הקמת מערכת גיבוי אוטומטי יומית בענן.
- ניטור רשת וזיהוי איומים.
- הדרכת עובדים לזיהוי ניסיונות פישינג.
התוצאה: סביבת ענן מאובטחת
ניסיון החדירה נחסם, רמת האבטחה הארגונית השתפרה, וסיכוני דליפת המידע פחתו. נוספה שכבת הגנה מרובת רכיבים, והסביבה נעשתה בטוחה ומבוקרת יותר, עם יכולת תגובה מהירה יותר לאיומים.
אבטחת מידע בענן: מה העסק מקבל ואיך מקבלים הצעת מחיר
המחיר נקבע לפי היקף סביבת הענן, מספר המשתמשים ודרישות האבטחה, ולכן ניתן בהצעה אחרי אפיון. מה שנכלל בשירות:
| שירות | מה העסק מקבל |
|---|---|
| אפיון סביבת הענן והסיכונים | מיפוי השרתים, המערכות, המשתמשים וההרשאות בענן, והמלצה על רמת הגנה לפי הצורך והתקציב. |
| הגנה על השרתים והרשת בענן | הקשחה, חומת אש (Firewall), סינון תעבורה וניטור פעילות חשודה. |
| הרשאות, זהויות והצפנה | הרשאות לפי תפקיד, אימות דו-שלבי והצפנת מידע בזמן העברה ובאחסון. |
| גיבוי ושחזור | גיבוי אוטומטי מחוץ לסביבה הראשית ובדיקות שחזור, כדי לחזור לעבודה אחרי תקלה או מתקפה. |
| הגנה על עמדות קצה והדרכת עובדים | אנטי-וירוס והגנה מפני כופרה בעמדות המחוברות לענן, והדרכה לזיהוי פישינג. |
רוצים לבדוק את אבטחת הענן ולקבל הצעה מותאמת לעסק שלכם? קבלו הצעת מחיר | |
למה לבחור בטלקום אקספרט לאבטחת מידע בענן

שירות מקיף
משווים בין הספקים המובילים ומתאימים לעסק פתרון לפי הצורך והתקציב שלו.

משווקים מורשים
אנחנו שותפים עסקיים של ספקי תקשורת ומחשוב מובילים בשוק הישראלי.

הסמכות רלוונטיות
מגוון רחב של הסמכות בתחומי מערכות תקשורת ומחשוב.

אחריות וביטוח
אחריות ושירות ברמה גבוהה ממהנדסי תקשורת כולל SLA, Service Level Agreement
ממליצים עלינו
שאלות בנושא אבטחת מידע בענן
הוא יכול להיות מאובטח מאוד, אבל האבטחה תלויה גם בעסק ולא רק בספק. ספקי ענן מאבטחים את התשתית, והעסק אחראי להרשאות, להגדרות ולגיבוי. עם הצפנה, אימות דו-שלבי, הרשאות לפי תפקיד וגיבוי נפרד, רמת האבטחה גבוהה, ובלעדיהם גם סביבת ענן טובה חשופה לפריצה.
זה העיקרון שמחלק את האחריות בין הספק לעסק. הספק אחראי לתשתית: חוות השרתים, החומרה והרשת שמתחתיה. העסק אחראי למה שמעליה: מי מורשה לגשת, אילו נתונים נשמרים, איך הסביבה מוגדרת ואיך מגבים. הגדרה שגויה או הרשאה רחבה מדי הן מקור נפוץ לחשיפת מידע.
מפעילים אימות דו-שלבי לכל משתמש, מגדירים הרשאות מינימום לפי תפקיד, מגנים על עמדות הקצה שמתחברות לענן, ועוקבים אחרי התחברויות חריגות. כדאי גם להסיר מיד הרשאות של עובד שעזב ולבדוק את ההרשאות מדי פעם.
שילוב של כמה שכבות: גיבוי אוטומטי נפרד מהסביבה הראשית עם בדיקות שחזור, הגנה על עמדות הקצה, חומת אש, הרשאות לפי תפקיד והדרכת עובדים לזיהוי פישינג. כדאי גם להכין מראש תוכנית תגובה, כדי שבזמן אירוע ידעו מי מחליט ובאיזה סדר משחזרים. מערך הסייבר הלאומי מפרסם הנחיות לארגונים בנושא.
גיבוי הוא חלק מרכזי, אבל לא מספיק לבדו. כדי שיעזור, הגיבוי צריך להיות נקי מתוכנה זדונית, נפרד מהסביבה שנפרצה, וניתן לשחזור בזמן סביר. לכן מבצעים בדיקות שחזור, ולא רק מגבים. בנוסף נדרשות הגנה על עמדות הקצה והגבלת הרשאות, כדי לצמצם את הסיכוי שהמתקפה תתחיל.
זה תלוי בספק ובהגדרות שבוחרים. לפני שמעבירים מידע אישי לענן כדאי לברר מול הספק באיזה אזור מאוחסן המידע, מי מורשה לגשת אליו, ואם אפשר לבחור מיקום בישראל. עסק שמחזיק מידע אישי צריך גם לוודא שהוא עומד בדרישות הגנת הפרטיות ואבטחת המידע.
המחיר תלוי בהיקף סביבת הענן, במספר המשתמשים והעמדות, בנפח הגיבוי וברמת ההגנה הנדרשת, ולכן ניתן בהצעה אחרי אפיון. כדי להשוות הצעות, בקשו פירוט של מה כלול, מי מבצע את הניטור והשחזור, ומה זמני התגובה.
כן. מתקפות כופרה ופישינג אינן מוגבלות לארגונים גדולים, ועסק קטן שמאבד גישה לקבצים או למערכות עלול להיפגע בפעילות היומיומית. ההגנה לא חייבת להיות מורכבת: אפיון קצר, אימות דו-שלבי, הרשאות לפי תפקיד, הגנה על עמדות הקצה וגיבוי עם בדיקות שחזור מכסים את הבסיס.