הקמת רשת אלחוטית לעסקים: המדריך המלא לכיסוי וביצועים [2026]

תקשורת אלחוטית למשרד - התקנת רשתות תקשורת אלחוטיות

סובלים מאזורים ללא קליטה וניתוקים במשרד? המדריך המלא עבור הקמת רשת אלחוטית לעסקים: ההבדל בין ראוטר לנקודות גישה (AP) ויעוץ ממהנדס חינם

5 דקות קריאה · עודכן ספטמבר 2026
דברו עם מהנדס בוואטסאפ
או חייגו077-8123111
במדריך זה

כל מנהל מכיר את התסכול: העובדים יושבים בישיבה חשובה, מנסים להציג מצגת או להתחבר למערכות הארגוניות, וחיבור האינטרנט מקרטע או מתנתק לחלוטין. בעוד שטכנולוגיות הרשת מתקדמות בצעדי ענק, עסקים רבים עדיין נסמכים על "ראוטר של ספק האינטרנט" או על מגדילי טווח זולים, ומשלמים על כך בפרודוקטיביות נמוכה ובפרצות אבטחה. לקראת שנת 2026, פרויקט מקצועי של הקמת רשת אלחוטית (WiFi) לעסקים הוא כבר לא מותרות, אלא תשתית קריטית להצלחת הארגון וליציבותו.

אז מה באמת ההבדל בין ראוטר ביתי פשוט לרשת אלחוטית ארגונית מנוהלת? אילו תקני תקשורת חדשים קיימים בשוק? וכיצד מתכננים נכון הקמת רשת אלחוטית בבתי מלון, משרדים גדולים ומחסנים לוגיסטיים? קראו את המדריך ההנדסי המלא.
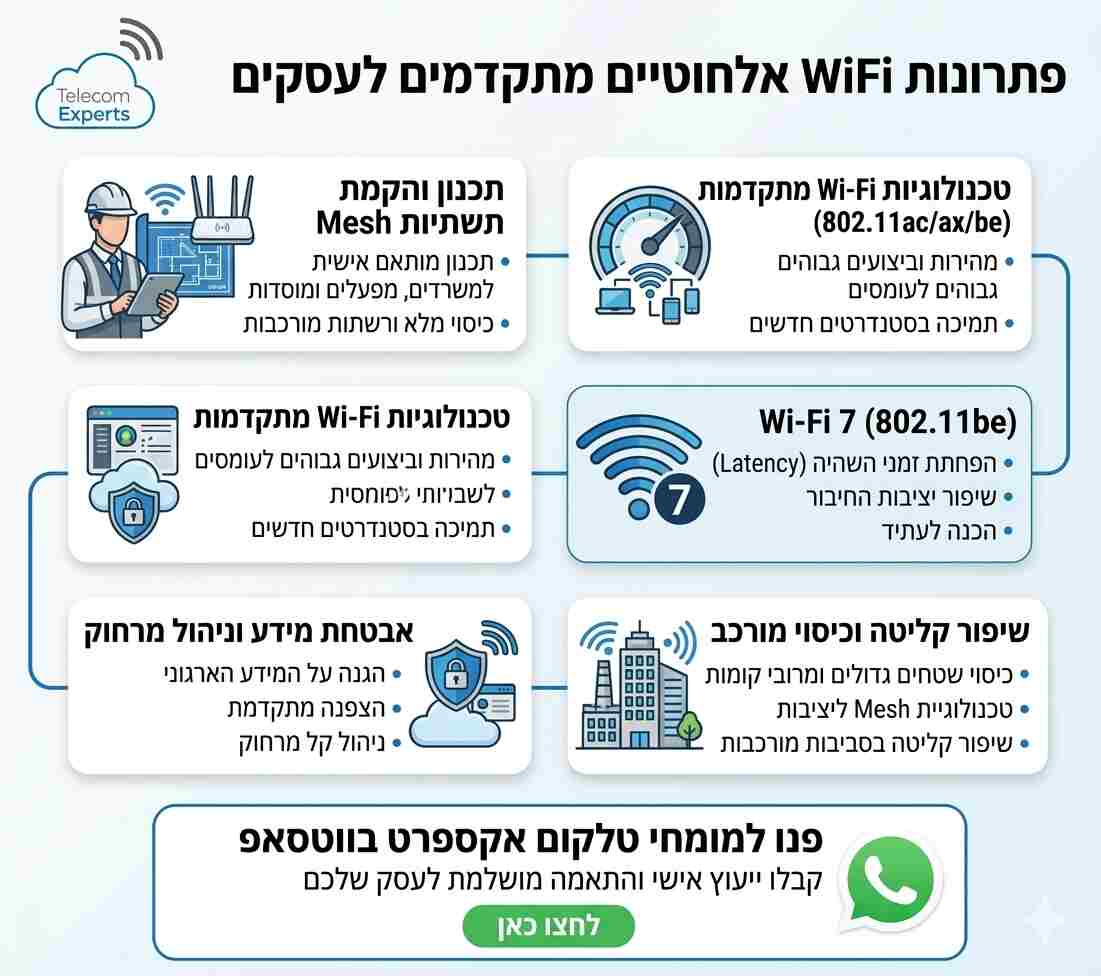
אינפוגרפיקה המתארת הקמת רשת אלחוטית WIFI מתקדמים - טלקום אקספרט

לשיחה עם מהנדס טלקום אקספרטשיחת ייעוץ ללא התחייבות עם מהנדס, לא עם נציג מכירות. 077-812-3111
קבלו הצעת מחיר ממהנדס חיוג: 077-812-3111

למה ציוד ביתי לא מתאים עבור הקמת רשת אלחוטית לעסקים?

טעות נפוצה של עסקים בתחילת דרכם היא רכישת נתב (ראוטר) חזק לכאורה בחנות מחשבים, והנחה שהוא יכסה את כל שטח המשרד. בפועל, ציוד ביתי בנוי לשרת משפחה עם 10-15 מכשירים במקביל לכל היותר. כיום, במשרד ממוצע, לכל עובד יש מחשב נייד, סמארטפון, ושעון חכם שמחוברים במקביל. התוצאה של הקמת רשת אלחוטית חובבנית היא שהראוטר הבודד קורס תחת עומס הבקשות (Connections), מנתק משתמשים, והגלישה הופכת לאיטית להחריד.

לעומת זאת, מערכת תקשורת ארגונית מבוססת על נקודות גישה מנוהלות ענן (Access Points – APs), מבית מותגי אנטרפרייז כמו Cisco Meraki, Ruckus, Fortinet או Ubiquiti. פריסה מקצועית מספקת:

  • נדידה שקופה וחלקה (Seamless Roaming): עובד יכול לצעוד עם הלפטופ מחדרו לחדר הישיבות תוך כדי שיחת וידאו. המערכת החכמה תעביר אותו אוטומטית בין האנטנות השונות מבלי שיחווה אפילו אלפית שנייה של ניתוק, בזכות תקני התקשורת המתקדמים (802.11k/v/r).
  • ניהול עומסים אקטיבי (Load Balancing): כאשר 30 עובדים מתרכזים בחלל עבודה אחד (Open Space), בקר הרשת (Controller) מחלק את העומס בצורה שווה בין נקודות הגישה, כך שכולם יקבלו רוחב פס יציב.
  • תמיכה בצפיפות גבוהה (High Density): ציוד קצה מקצועי מתוכנן מראש לשדר וליירט גלים לעשרות ומאות מכשירים בו-זמנית ללא ירידה בביצועים.

מהם התקנים החדשים?

עולם התקשורת האלחוטית עבר מהפכה. כאשר מתכננים כיום פריסה והקמת רשת אלחוטית במשרד או בארגון, המהנדסים מסתמכים על טכנולוגיות המשפרות דרמטית את יעילות הרשת:

  • תקן WiFi 6 (802.11ax): טכנולוגיה המאפשרת לאנטנה (AP) "לדבר" עם מספר רב של מכשירים בו-זמנית במקום לעמוד בתור (טכנולוגיית OFDMA), מה שמצמצם משמעותית את זמני ההשהיה (Latency) במשרדים עמוסים.
  • תקן WiFi 7 העתידי: מכפיל את רוחב הפס ומשלב העברת נתונים במספר תדרים במקביל (MLO), מה שמאפשר שיחות וידאו 4K והעברת קבצי ענק ברשת האלחוטית במהירות של כבל רשת פיזי.

חשיבות הפרדת רשתות (VLAN) לאורחים ולעובדים

מנקודת מבט של מניעת פריצות, מסירת "סיסמת הוואי פיי" הקבועה של המשרד לכל לקוח, שליח או ספק שמבקר במקום היא סכנה אבטחתית חמורה. ברגע שאדם זר מתחבר לרשת הראשית שלכם, יש לו גישה לא מבוקרת לשרתי הארגון, למצלמות האבטחה או למידע הפיננסי של הנהלת החשבונות.

במהלך פרויקט הקמת רשת אלחוטית מקצועית, מהנדס התקשורת מגדיר לפחות שתי רשתות נפרדות לוגית (VLAN) על גבי אותה תשתית פיזית ואותן אנטנות:

  1. רשת עובדים פנימית (Corporate): רשת מוצפנת בסטנדרט גבוה, המעניקה לעובדים בלבד גישה מאובטחת לשרתי החברה המקומיים ולמדפסות.
  2. רשת אורחים (Guest Network): רשת המבודדת לחלוטין משאר העסק (Client Isolation). אורח המחובר אליה מקבל גישה אך ורק החוצה לאינטרנט. ניתן ורצוי להפעיל פורטל התחברות חכם (Captive Portal) שבו האורח חייב להסכים לתנאי שימוש או להזין את המייל שלו לפני קבלת הגישה לגלישה.

אבטחת מידע והצפנה במהלך הקמת רשת אלחוטית

מעבר להפרדת הרשתות, פריסה מקצועית דורשת הטמעת תקן ההצפנה החדש WPA3 שמונע פיצוח סיסמאות קל. בארגונים גדולים (בנקים, חברות ביטוח ומוקדים), מתבצעת אבטחה באמצעות שרת אימות (802.1X/RADIUS), כך שכל עובד מתחבר לרשת עם שם המשתמש והסיסמה האישיים שלו ולא בעזרת סיסמה ארגונית אחת שניתן להדליף החוצה.

אתגרי הקמת רשת אלחוטית במחסנים לוגיסטיים ומרחבים מורכבים

פריסת אינטרנט אלחוטי בסביבת משרד סטנדרטית שונה לחלוטין מהקמת רשת אלחוטית במפעל ייצור, בבית מלון רב-קומות או במחסן קירור אדיר ממדים. במחסנים לוגיסטיים, המלגזנים משתמשים במסופונים וקוראי ברקוד שחייבים חיבור רציף וללא דיחוי למערכת ניהול המלאי (WMS). האתגר המרכזי הוא שקירות בטון, מדפי מתכת גבוהים וסחורה נוזלית חוסמים לחלוטין את גלי הרדיו (RF) ויוצרים אזורים ללא קליטה (Dead Zones).

כדי לפתור זאת, אין מנוס מביצוע סקר אתר אלחוטי מקדים (WiFi Site Survey). מהנדס התקשורת סורק את המתחם עם ציודי מדידה הנדסיים, ובונה מפת חום (Heatmap) מדויקת המנתחת את ניחות הגלים. סקר זה קובע את המיקום המושלם, הגובה וזווית ההתקנה (Tilt) של כל נקודת גישה (AP), כך שיובטח כיסוי עקבי וחופף לחלוטין.


מחשבון אפיון: כמה יחידות גישה העסק צריך?

הזינו את נתוני המבנה לקבלת אומדן ראשוני לכמות משדרי ה-Access Point שתידרש לפריסת רשת אלחוטית:

לצורך פריסה איכותית תידרשו להתקין בערך:
0 יחידות Access Point

* הערכה בלבד. כל פרויקט הקמת רשת אלחוטית דורש סקר אתר פיזי לאיתור תשתיות חוסמות, הפרעות תדרים, ותכנון נתבי הליבה והמתגים (PoE Switches).

לייעוץ ותמחור מקצועי בוואטסאפ

שלבי העבודה: איך מתבצעת הקמת רשת אלחוטית בפועל?

פרויקט תקשורת ארגוני מנוהל בצורה שיטתית ומסודרת כדי להבטיח אמינות לשנים רבות:

  1. אפיון וסקר מקדים: הגדרת הצרכים, חישוב רוחב הפס הנדרש, וביצוע מדידות בשטח כדי לקבוע את כמות ודגם האנטנות.
  2. תכנון כבילה ומתגים (Switches): כל אנטנה זקוקה לחיבור פיזי. תכנון פריסת כבלי תקשורת (Cat6a/Cat7) מהארון המרכזי ועד לנקודות הקצה, ובחירת מתגי PoE (Power over Ethernet) המספקים הן רשת והן חשמל לאנטנה דרך כבל אחד.
  3. התקנה וקינפוג: תליית האנטנות, חיבורן לבקר הענן, עדכון קושחות (Firmware), הגדרת רשתות ה-VLAN השונות ומדיניות חומת האש (Firewall).
  4. בדיקות אימות (Post-Survey): סיור נוסף במבנה לוודא שאין אזורים ללא קליטה ושהמעבר (Roaming) בין האנטנות עובד בצורה מושלמת תחת עומס.

למה מומלץ לבצע הקמת רשת אלחוטית רק באמצעות חברת אינטגרציה מקצועית?

עסקים המנסים לחסוך ושולחים איש תחזוקה אקראי לתלות ציוד, מבזבזים עד מהרה עשרות שעות עבודה על תקלות טכניות. חברת אינטגרציה מיומנת מונעת מראש בעיות כגון:

  • הפרעות רדיו (Interference): משרדים שכנים וראוטרים מתחרים באזור יוצרים "רעש" המפריע לאות האלחוטי שלכם. המהנדס מקנפג את הרשת לשדר בערוצים נקיים (Channels) ובתדרים פחות עמוסים.
  • איזון עוצמות השידור: האמונה ש"לשדר הכי חזק" זו השיטה הטובה ביותר, שגויה מיסודה. כאשר מספר אנטנות משדרות בעוצמה מקסימלית באותו חלל, הן מסנוורות אחת את השנייה וגורמות למכשיר של העובד "להיתקע" על אנטנה רחוקה (Sticky Client). מהנדס מדייק את העוצמה (Tx Power) של כל מכשיר לבלאנס מושלם.

💡 נכתב ומומלץ ע"י מומחה תקשורת: מדריך הקמת הרשת נכתב ונבדק מקצועית על ידי מהנדס רשתות בכיר מבית טלקום אקספרט. אנו בעלי ניסיון עשיר בניהול פרויקטים של הקמת רשת אלחוטית מורכבת, ביצוע סקרי אתר הנדסיים קפדניים, והטמעת תקשורת מאובטחת עבור חברות, מוקדים רפואיים, בתי מלון ומחסנים לוגיסטיים – עם התחייבות לרציפות עסקית אבסולוטית וללא פשרות.

השורה התחתונה: רשת אלחוטית חזקה היא ההשקעה המשתלמת ביותר לעסק

תשובות לשאלות נפוצות מנהלים (FAQ)

רשת אלחוטית Wi-Fi היא רשת שמשתמשת בגלי רדיו להעברת נתונים בין מכשירים אלקטרוניים, כמו מחשבים, טלפונים חכמים ונתבים. רשת אלחוטית מאפשרת לך להתחבר לאינטרנט בלי צורך בכבלים. ישנם כמה תקנים שונים של רשתות אלחוטיות, כמו 802.11a, 802.11b, 802.11g, 802.11n, 802.11ac ו- 802.11ax .

אם אתה רוצה להגדיר רשת אלחוטית בעסק, אתה צריך להשיג חיבור לאינטרנט בפס רחב, מודם, נתב אלחוטי ומתאם רשת אלחוטית לכל מחשב שאתה רוצה לחבר. ישנם גם כמה צעדים שאתה יכול לעשות כדי לשפר את האות האלחוטי ולהגן על הרשת שלך מפני הפרעות או גניבת נתונים.

SSID הוא קיצור של Service Set Identifier והוא השם הייחודי של רשת Wi-Fi  כשאתה מחפש רשתות אלחוטיות בסביבתך, אתה רואה את ה-SSID של כל רשת ברשימה.

SSID משמש להבחנה בין רשתות אלחוטיות שונות, ולכן חשוב לבחור שם ברור ומשמעותי לרשת שלך. כמו כן, יש להגן על ה-SSID שלך באמצעות סיסמא חזקה וסוג הצפנה מתאים, כדי למנוע גישה לא מורשית לרשת שלך. הסוגים הנפוצים של הצפנה ל-Wi-Fi הם WEP, WPA ו- WPA2 כאשר WPA2 הוא הסוג החזק והמומלץ ביותר.

WIFI 6 הוא דור חדש של רשת אלחוטית שמביא שיפורים במהירות, ביעילות ובאבטחה ביחס ל-WIFI 5. כמה מההבדלים העיקריים בין הדורות הם:

– WIFI 6 יכול להגיע למהירות הורדה מקסימלית של 9.6 ג'יגה הרץ בשניה, בעוד ש-WIFI 5 יכול להגיע למהירות הורדה מקסימלית של 3.5 ג'יגה הרץ בשניה.

– WIFI 6 משתמש בטכנולוגיה של OFDMA גישה מרובה בחלוקת תדרים אורתוגונלית), שמאפשרת לנתב לשתף ערוץ אלחוטי בין עד 30 מכשירים בו זמנית, ולהעביר נתונים בצורה יעילה יותר. WIFI 5 משתמש בטכנולוגיה של OFDM  ריבוי תדרים אורתוגונלי, שמאפשרת לנתב להתחבר רק למכשיר אחד בכל ערוץ.

– WIFI 6 תומך בשמונה זרמים מרחביים, שהם נתיבי נתונים שמשפרים את המהירות והיציבות של החיבור. WIFI 5 תומך בארבעה זרמים מרחביים בדרך כלל, ובשמונה זרמים מרחביים במקרים נדירים.

WIFI 6 מציע יתרונות משמעותיים מבחינת אבטחה ביחס ל-. WIFI 5 כמה מהיתרונות הם:

– WIFI 6 משתמש בהצפנת WPA3  שהיא הגרסה החדשה והמתקדמת ביותר של פרוטוקול האבטחה של WIFI . WPA3 מספקת הגנה טובה יותר מאשר WPA2 בכמה תחומים, כגון:

    – חיזוק הסיסמאות והגנה מפני תקיפות Brute Force  שהן ניסיונות לפרוץ לרשת על ידי הרצת סיסמאות אפשריות באופן רציף.

    – הגנה על הנתונים המועברים ברשתות פתוחות (ללא סיסמא) על ידי הצפנת החיבור בין המכשיר לנקודת הגישה.

    – הגנה על הנתונים המועברים ברשתות פרטיות.

    – הגנה על הנתונים המועברים ברשתות חכמות.

בשנת 2026, Wi-Fi 7 (הידוע גם כ-802.11be) הוא כבר לא "הדבר הבא" אלא הסטנדרט החדש לרשתות מהירות במיוחד. הוא תוכנן להתמודד עם מהירויות הסיבים האופטיים של הדור החדש ועם עומס של עשרות מכשירים חכמים בבית אחד.

הנה מה שחשוב לדעת והתשובה לשאלה האם כדאי לכם לשדרג:

מה זה בכלל Wi-Fi 7? (החידושים העיקריים)

  • מהירות דמיונית: הוא מסוגל להגיע למהירויות תאורטיות של עד 46Gbps (פי 4.8 מ-Wi-Fi 6). בפועל, בבית ממוצע, זה אומר שתוכלו לנצל קווי סיבים של 2.5Gbps ומעלה ללא איבוד מהירות באלחוט.

  • רוחב ערוץ כפול: הוא משתמש בערוצים של 320MHz (לעומת 160MHz בדור הקודם). דמיינו שמוסיפים עוד 4 נתיבים לאוטוסטרדה שלכם.

  • טכנולוגיית MLO (Multi-Link Operation): זהו "הגביע הקדוש" של Wi-Fi 7. במקום שהסמארטפון שלכם יתחבר רק לתדר אחד (כמו 5GHz), הוא יכול להתחבר בו-זמנית לכמה תדרים (2.4, 5 ו-6GHz). זה אומר אפס השהיה (Latency) וחיבור יציב בבטון.

  • יציבות בעומס: הוא יודע "לדלג" מעל הפרעות של שכנים בתוך אותו ערוץ, כך שהאינטרנט לא יגמגם גם אם אתם גרים בבניין צפוף.

האם אתם צריכים להחליף את הראוטר?

התשובה הקצרה היא: תלוי בתשתית ובמכשירים שלכם.

מתי כדאי להחליף (כן)?

  1. יש לכם סיב אופטי של 2.5Gbps ומעלה: אם אתם משלמים על אינטרנט מהיר מאוד אבל הראוטר הישן מגביל אתכם ל-500Mb באלחוט, אתם מבזבזים כסף.

  2. בית עמוס במכשירים: אם יש לכם מעל 30-40 מכשירים מחוברים (מנורות, מצלמות, טלוויזיות, מחשבים) והרשת מרגישה "כבדה".

  3. שימושי קצה: אם אתם גיימרים שחייבים שיהוי (Ping) אפסי, או אם אתם עובדים עם משקפי VR/AR שדורשים הזרמת נתונים מאסיבית.

מתי אפשר לחכות (לא)?

  1. מכשירי הקצה שלכם ישנים: Wi-Fi 7 דורש שגם הטלפון או הלפטופ יתמכו בתקן. אם הסמארטפונים שלכם הם בני 3-4 שנים, הם לא יראו שום שינוי במהירות גם עם ראוטר של Wi-Fi 7.

  2. תשתית אינטרנט בסיסית: אם קו האינטרנט שלכם הוא עד 1Gbps, ראוטר Wi-Fi 6 איכותי יעשה עבודה מצוינת ולא תרגישו הבדל משמעותי בשדרוג.

  3. המחיר: ב-2026 המחירים ירדו, אך ציוד Wi-Fi 7 עדיין יקר יותר מ-Wi-Fi 6/6E.

כמות המשתמשים המקסימלית לנקודת גישה (Access Point – AP) היא נתון שמשתנה דרמטית לציוד עסקי. הנתון הזה לא מתייחס רק לכמה מכשירים יכולים "להתחבר", אלא לכמה יכולים לעבוד בפועל מבלי שהרשת תקרוס.

להלן החלוקה לפי רמות ציוד:

1. נקודת גישה סטנדרטית

  • כמות תאורטית: כ-30 עד 50 משתמשים.

  • בפועל: ברגע ש-15 עד 20 מכשירים גולשים בו-זמנית (סטרימינג, זום, טלפונים), תרגישו האטה משמעותית. המעבד של הראוטר הבסיסי פשוט לא מסוגל לנהל את התור של בקשות המידע מכל כך הרבה מקורות.

2. נקודת גישה עסקית בסיסית (SOHO – כמו Ubiquiti UniFi או Aruba Instant On)

  • כמות תאורטית: כ-150 עד 250 משתמשים.

  • בפועל: יכולות להחזיק 50 עד 80 משתמשים פעילים בצורה טובה מאוד.

  • הסוד: הן משתמשות בטכנולוגיית MU-MIMO (ריבוי משתמשים, כניסות ויציאות) המאפשרת ל-AP לדבר עם מספר מכשירים באותה מילי-שנייה, במקום אחד-אחד.

3. נקודות גישה לארגונים ושטחים ציבוריים (High Density – כמו Cisco Catalyst או Ruckus)

  • כמות תאורטית: 500 עד 1,000 משתמשים לכל נקודה.

  • בפועל: מתוכננות להחזיק 200+ משתמשים בו-זמנית (למשל באולמות כנסים או אצטדיונים).

  • הסוד: מעבדים חזקים מאוד וניהול חכם של תדרים שמונע הפרעות הדדיות בין המכשירים.

ניהול של עשרות נקודות גישה (Access Points) בנפרד הוא סיוט לכל בעל עסק. השיטה הסטנדרטית לניהול רשתות עסקיות היא באמצעות בקר מרכזי (Controller) – תוכנה או רכיב חומרה שמרכז את כל הניהול למסך אחד ("Single Pane of Glass").

קיימות שלוש דרכים עיקריות ליישם זאת:

1. ניהול מבוסס ענן (Cloud-Native) – הפופולרי ביותר

זו השיטה המועדפת על רוב העסקים כיום (דוגמת Cisco Meraki, Aruba Instant On, או TP-Link Omada Cloud).

  • איך זה עובד: כל נקודת גישה שמתחברת לחשמל ולאינטרנט "מדווחת" לענן של היצרן.

  • הניהול: אתה נכנס לאתר אינטרנט או לאפליקציה מכל מקום בעולם. שם אתה מגדיר פעם אחת את שם הרשת (SSID) והסיסמה, וההגדרה "נדחפת" אוטומטית לכל 50 נקודות הגישה במשרד בו-זמנית.

  • יתרון: ניהול מרחוק מלא. אם נקודת גישה בקומה 3 נפלה, תקבל התראה לנייד.

2. בקר תוכנה מקומי (Self-Hosted Controller)

השיטה המזוהה ביותר עם המותג Ubiquiti UniFi.

  • איך זה עובד: מתקינים תוכנת ניהול על שרת מקומי במשרד או על מכשיר קטן ייעודי (כמו Cloud Key).

  • הניהול: המכשירים "מאומצים" (Adopted) על ידי התוכנה. כל שינוי בהגדרות מתבצע דרך ממשק גרפי נוח שמציג מפה של המשרד עם מיקומי המכשירים.

  • יתרון: שליטה מלאה על המידע ללא צורך בתשלום דמי מנוי חודשיים לענן.

3. ניהול מבוסס חומרה (Hardware Controller)

נפוץ ברשתות ארגוניות גדולות (Enterprise).

  • איך זה עובד: רוכשים מכשיר פיזי (בקר רשת) שיושב בארון התקשורת. כל נקודות הגישה מחוברות אליו פיזית או לוגית.

  • הניהול: הבקר הוא ה"מוח". הוא מחליט בזמן אמת איזו נקודת גישה תשדר באיזה ערוץ כדי למנוע הפרעות, ומעביר משתמשים מנקודה עמוסה לנקודה פנויה (Load Balancing).

  • יתרון: שרידות מקסימלית וביצועים גבוהים מאוד בתוך הרשת הפנימית.

נדידה חלקה (Seamless Roaming) היא האתגר הגדול ביותר ברשתות Wi-Fi עסקיות. בבית, כשאתם עוברים חדר, המכשיר בדרך כלל "נדבק" לראוטר הרחוק עד שהקליטה נעלמת ורק אז עובר לחדש – מה שגורם לקפיאה (Freeze) של 2–3 שניות בשיחת הוידאו.

כדי למנוע זאת במשרד ולהבטיח שהשיחה תמשיך לזרום כשאתם הולכים בין קומות או חדרים, עליכם ליישם את ארבעת העקרונות הבאים:

1. תמיכה בתקני ה-Roaming (השילוש הקדוש)

ודאו שנקודות הגישה (APs) והבקר שלכם תומכים בשלושת הפרוטוקולים של IEEE:

  • 802.11k (Neighbor Reports): עוזר למכשיר (הטלפון או הלפטופ) לקבל "מפה" של נקודות הגישה השכנות, כך שהוא לא צריך לסרוק את כל התדרים כשהוא מחפש לאן לעבור.

  • 802.11v (BSS Transition): מאפשר לרשת "להציע" למכשיר לעבור לנקודת גישה טובה יותר לפני שהקליטה הנוכחית נחלשת מדי.

  • 802.11r (Fast Transition): זהו הרכיב הקריטי ביותר. הוא מקצר את זמן האימות מול הנקודה החדשה (Handshake) ממאות מילי-שניות לעשרות בודדות. זה ההבדל בין שיחה רציפה לשיחה שמתנתקת.

2. חפיפה נכונה של תאים (Cell Overlap)

בתכנון הרשת, נקודות הגישה חייבות להיות ממוקמות כך שיהיה ביניהן אזור חפיפה.

  • הכלל: כשהמכשיר נמצא בנקודת המעבר, הוא צריך לראות את שתי נקודות הגישה בעוצמה של לפחות -67 dBm.

  • אם החפיפה קטנה מדי, המכשיר יחווה "בור" של קליטה לפני המעבר. אם היא גדולה מדי, הוא לא "ירצה" לעזוב את הנקודה המקורית (בעיית ה-Sticky Client).

3. הגדרת סף ניתוק מינימלי (Minimum RSSI)

בממשק הניהול של הרשת (כמו UniFi, Aruba או Meraki), ניתן להגדיר לנקודת הגישה: "אם עוצמת הסיגנל של המשתמש יורדת מתחת לרמה מסוימת (למשל -75 dBm), תנתקי אותו באופן יזום".

  • זה גורם למכשיר "להתעורר" ולחפש מייד את הנקודה הקרובה ביותר אליו, במקום להישאר מחובר בקושי לנקודה רחוקה.

4. שימוש ב-Controller מרכזי

נדידה חלקה באמת מחייבת בקר (Controller) שמנהל את האירוע. הבקר "רואה" את כל המכשירים ברשת ויודע לנתב אותם. ב-2026, מערכות מבוססות AI יודעות לחזות את כיוון ההליכה של המשתמש ולהכין את נקודת הגישה הבאה לקראתו.

אבטחת ה-Wi-Fi היא כבר לא רק עניין של "סיסמה חזקה". עם ריבוי מכשירי ה-IoT (מצלמות, שואבים רובוטיים, מזגנים חכמים), הרשת העסקית הפכה למטרה אטרקטיבית יותר.

הנה הצעדים הקריטיים לאבטחת הרשת שלכם:

1. עדכון פרוטוקול האבטחה ל-WPA3

זהו התקן העדכני ביותר. אם הנתב שלכם מהשנים האחרונות, ודאו בהגדרות שהוא מכוון על WPA3-SAE.

  • למה? הוא חסין הרבה יותר מפני התקפות "כוח גס" (Brute Force) שבהן האקרים מנסים לנחש סיסמאות באופן אוטומטי, והוא מצפין את התעבורה של כל מכשיר בנפרד.

2. יצירת רשת אורחים (Guest Network) נפרדת

זהו אחד הצעדים הכי חשובים שבעלי עסקים שוכחים.

  • השיטה: הגדירו רשת נפרדת עבור אורחים ועבור מכשירי "בית חכם" (מצלמות סיניות, נורות חכמות וכו').

  • למה? מכשירי IoT הם לרוב חוליית האבטחה החלשה ביותר. אם האקר פורץ למצלמה החכמה שלכם, ברשת נפרדת הוא לא יוכל "לקפוץ" משם למחשב האישי שבו נמצאים פרטי הבנק שלכם.

3. ביטול תכונת ה-WPS (Wi-Fi Protected Setup)

מכירים את הכפתור הקטן על הראוטר שמאפשר להתחבר בלחיצה? כבו אותו בהגדרות התוכנה.

  • למה? מדובר באחד מחורי האבטחה הידועים והקלים ביותר לפריצה. האקרים יכולים לנצל את ה-PIN של ה-WPS כדי לחדור לרשת תוך דקות.

4. שינוי פרטי ברירת המחדל (SSID וסיסמת ניהול)

  • שם הרשת (SSID): אל תתנו לרשת שם שמעיד על סוג הראוטר (כמו "Bezeq_F234") או על שם המשפחה שלכם. שם גנרי עדיף.

  • סיסמת ניהול: זו לא הסיסמה של ה-Wi-Fi, אלא הסיסמה שנכנסים איתה להגדרות הראוטר (לרוב דרך הכתובת 192.168.1.1). שנו את ה-"admin" המקורי למשהו מורכב. אם מישהו יצליח להתחבר ל-Wi-Fi שלכם, הדבר הראשון שהוא ינסה לעשות זה להשתלט על הראוטר דרך סיסמת ברירת המחדל.

5. עדכוני קושחה (Firmware)

יצרניות הראוטרים (כמו TP-Link, ASUS או בזק) מוציאות עדכוני אבטחה שחוסמים פרצות חדשות שהתגלו.

  • מה לעשות? היכנסו לממשק הניהול פעם בכמה חודשים ובדקו אם יש עדכון זמין, או הפעילו "עדכון אוטומטי" אם הראוטר תומך בכך.

לדוגמה: עבור משרד עורכי דין או רואי חשבון עד 20 עובדים בשטח של כ-500 מ"ר:

🔹 ההמלצה היא מערכת WiFi 6 עם 3–4 נקודות גישה (Access Points) פרוסות נכון בשטח.
🔹 חיבור קווי איכותי (CAT6 לפחות) לכל נקודת גישה.
🔹 נתב עסקי מנוהל שתומך בעומס משתמשים ובאבטחת מידע.

למה לא WiFi 5?
כי עם 20 עובדים, שיחות זום, גישה לשרתים, ענן וסריקות – נדרש תקן יציב שמטפל טוב בעומס.

למה לא WiFi 7?
ברוב משרדי עו"ד זה מיותר ויקר בשלב הזה.

💡 הדגש החשוב: הפריסה וההתקנה משפיעות יותר מהדגם עצמו.

💰 עלות הקמה חד-פעמית

🔹 3–4 נקודות גישה WiFi 6 עסקיות
כ-3,000–6,000 ₪

🔹 נתב עסקי מנוהל + מתג (Switch) מתאים
כ-1,500–3,000 ₪

🔹 כבילה, התקנה ופריסה מקצועית
כ-2,000–5,000 ₪ (תלוי במורכבות ובתשתית קיימת).

📌 סה״כ הקמה מלאה:

6,500 – 14,000 ₪
(תלוי באיכות הציוד ובמורכבות ההתקנה)


לשיחה עם מהנדס טלקום אקספרט

השאירו מספר טלפון ומהנדס תקשורת יחזור אליכם, או חייגו 077-812-3111.

4.9/5 - (9 votes)
מעניין? שתפו ברשתות חברתיות
Facebook
Twitter
LinkedIn
אודות המחבר:

מחבר המדריך לפתרונות תקשורת ומחשוב ענן ולרכישת מרכזיות טלפון לעסקים באתרי טלקום אקספרט. לעדכונים וחדשות מעולם התקשורת והמחשוב, מוזמנים לעקוב אחריי בפייסבוק | בלינקדאין | ביוטיוב, או לכתוב לי במייל michael@teleco.co.il

השאר תגובה
פוסטים נוספים
חיוג מהירוואטסאפ