IPVPN מול VPN באינטרנט הם שתי דרכים לחבר סניפים לרשת אחת: IPVPN הוא רשת פרטית שספק התקשורת מפעיל על גבי הרשת שלו, עם תיעדוף לקול ולווידאו ורמת שירות מחייבת, ואילו VPN באינטרנט הוא מנהרה מוצפנת שהעסק בונה בעצמו על חיבורי אינטרנט רגילים. הראשון צפוי ויקר יותר, השני זול וגמיש אבל תלוי באיכות האינטרנט בכל סניף.
| נושא | IPVPN של ספק | VPN מוצפן באינטרנט |
|---|---|---|
| מסלול התעבורה | רשת פרטית של הספק, מופרדת מהאינטרנט הציבורי | האינטרנט הציבורי, דרך הספקים של כל סניף |
| הצפנה | הפרדה לוגית, בלי הצפנה מובנית | הצפנה מקצה לקצה (IPsec או SSL) |
| איכות שירות לקול ווידאו | תיעדוף יישומים לכל אורך הרשת | אין תיעדוף מעבר לקו של הסניף |
| רמת שירות (SLA) | ספק אחד אחראי לכל המסלול | כל ספק אחראי רק לקו שלו |
| עלות | גבוהה יותר, ומשתנה לפי רמת התיעדוף | נמוכה יותר, ובתוספת חומת אש וניהול בכל סניף |
עיקרי הדברים
- IPVPN של ספק תקשורת מבוסס בדרך כלל על תקן BGP/MPLS IP VPN, שבו התעבורה של כל לקוח מופרדת לוגית ברשת הספק.
- התקן של IPVPN לא מצפין את המידע בעצמו. מי שצריך הצפנה מוסיף אותה מעל הרשת.
- VPN באינטרנט מצפין את התעבורה, אבל לא יכול להבטיח השהיה ותיעדוף, כי האינטרנט הציבורי לא מתחייב לאיכות.
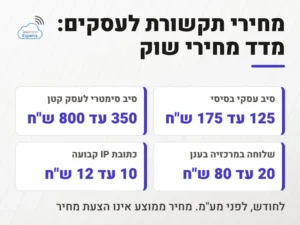
- בשוק, קו IPVPN של 100/10 מגה עולה 980 עד 1,950 ש"ח לחודש לפני מע"מ, ואילו אינטרנט עסקי של 100/10 מגה עולה בשוק 160 עד 330 ש"ח.
- ארגונים רבים משלבים: IPVPN באתרים הקריטיים ו-VPN באינטרנט בסניפים קטנים ולעובדים מהבית.
העמוד הזה משווה בין שתי הגישות. את ההסבר המלא על השירות, הספקים ומה בודקים בחוזה תמצאו במדריך IPVPN. טלקום אקספרט מתכננת רשתות בין סניפים לעסקים ולארגונים בלבד, ולא למשקי בית.
במה שונה רשת פרטית של ספק ממנהרה מוצפנת באינטרנט?
ההבדל מתחיל בשאלה מי מחזיק את הרשת. ב-IPVPN, הספק מחבר כל סניף בקו גישה אל הרשת שלו, ובתוך הרשת מגדיר לארגון רשת וירטואלית נפרדת. התקן שעליו בנויים רוב השירותים האלה, RFC 4364 של ה-IETF, מתאר מודל שבו הנתב של הלקוח מעביר את הנתיבים שלו לנתב הקצה של הספק, והסניפים לא מקימים קשר ישיר זה עם זה. הספק הוא שמנתב את התעבורה בין האתרים, והתעבורה של לקוח אחד לא נראית ללקוח אחר.
ב-VPN באינטרנט התמונה הפוכה. כל סניף מקבל חיבור אינטרנט רגיל, מכל ספק שהוא, ובקצה של כל סניף מותקנת חומת אש שבונה מנהרה מוצפנת אל הסניף הראשי או אל שאר הסניפים. התקן הנפוץ למנהרות בין אתרים הוא IPsec, שנועד לספק שירותי אבטחה לתעבורה בשכבת IP. לגישה של עובד בודד מהבית או מהשטח משתמשים לעיתים קרובות ב-SSL VPN דרך תוכנה או דפדפן. הרשת היא בעצם של העסק, והספקים רק מובילים את המנות.
המשמעות המעשית: ב-IPVPN יש לכם כתובת אחת לכל תקלה ומסלול שהספק שולט בו מקצה לקצה. ב-VPN באינטרנט יש לכם חופש לבחור ספק אחר בכל סניף ולהוסיף אתר תוך ימים, אבל האחריות לתכנון, לאבטחה ולפתרון תקלות עוברת אליכם או אל מי שמנהל לכם את הרשת.
איזה פתרון מאובטח יותר?
זו השאלה שבה רוב הטעויות נעשות. רבים מניחים ש-IPVPN מוצפן, אבל התקן עצמו אומר במפורש שהשיטה לא מצפינה את המידע ולא בודקת אם הוא שונה בדרך, ומי שרוצה הצפנה צריך להוסיף אותה. ההגנה ב-IPVPN נובעת מהפרדה: התעבורה לא עוברת באינטרנט הציבורי, ולקוחות אחרים של הספק לא יכולים להגיע אליה.
ב-VPN באינטרנט ההגנה נובעת מהצפנה: גם אם מישהו יירט את המנות בדרך, הוא לא יוכל לקרוא אותן. מנגד, כל סניף חשוף ישירות לאינטרנט, ולכן חומת האש בכל אתר חייבת להיות מעודכנת ומנוהלת. נקודת התורפה היא בדרך כלל לא ההצפנה עצמה אלא ניהול לקוי: סיסמאות ברירת מחדל, קושחה ישנה וחשבונות גישה מרחוק של עובדים שעזבו.
מה זה אומר בפועל? לארגון עם מידע רגיש, כמו משרד רואי חשבון או מרפאה, השילוב הנכון הוא לעיתים קרובות IPVPN להפרדה, יחד עם הצפנה ביישומים עצמם (חיבור מוצפן לשרת, למערכת הנהלת החשבונות ולדואר). כך גם אם רכיב אחד נפרץ, המידע עדיין מוגן.
מה קורה לשיחות ולווידאו בכל אחת מהרשתות?
שיחות טלפון ושיחות וידאו רגישות להשהיה, לרעידות (Jitter) ולאובדן מנות יותר מכל יישום אחר. ב-IPVPN הספק יכול לתעדף את התעבורה הזו לכל אורך המסלול. בבזק, למשל, רמות השירות Bronze, Silver ו-Gold מוגדרות במחירון כ"תמהילי תיעדוף אפליקציות", כלומר הלקוח בוחר כמה מהקו יוקצה לתעבורה רגישה.
ב-VPN באינטרנט אפשר לתעדף את הקול רק בקצה, בתוך הנתב או חומת האש של הסניף. מהרגע שהמנות יוצאות לאינטרנט, אין לכם שליטה על הדרך שהן עוברות. ברוב הזמן זה עובד היטב, במיוחד כששני הסניפים מחוברים לאותו ספק. בשעות עומס או בתקלה אצל ספק אחד באמצע הדרך, השיחה עלולה להיקטע.
יש כאן נקודה שכדאי לשים לב אליה: אם הטלפוניה של העסק עוברת למרכזיה בענן, השיחות לא עוברות בין הסניפים אלא מכל סניף אל שרתי הספק באינטרנט. במקרה כזה רשת פרטית בין הסניפים לא משפרת את איכות השיחות, ומה שקובע הוא איכות חיבור האינטרנט בכל סניף. את מבנה ה-מרכזיה בענן בין סניפים כדאי לתכנן לפני שבוחרים את סוג הרשת.
מה ההבדל ברמת השירות ובאחריות לתקלות?
ב-IPVPN יש חוזה אחד שמכסה את קווי הגישה ואת הרשת שביניהם. הספק מנטר את הנתבים, מקבל התראה כשסניף נופל ואחראי לתקן. בזק, למשל, מציגה בעמוד ה-IPVPN שלה רשת פרטית על גבי שתי רשתות עסקיות נפרדות ונתב מנוהל, ו-HOT מציינת שציוד הקצה כלול בעלות החודשית.
ב-VPN באינטרנט כל ספק אינטרנט מתחייב, לכל היותר, לקו שלו. אם המנהרה בין תל אביב לבאר שבע לא עולה, צריך לברר אם הבעיה אצל הספק של סניף א', אצל הספק של סניף ב', בדרך שביניהם או בהגדרות חומת האש. ספק אינטרנט עסקי טוב נותן זמני תיקון לקו, אבל אף אחד לא מתחייב לביצועים של המסלול כולו. כשאתם משווים הצעות, בקשו לראות בכתב על מה בדיוק חלה רמת השירות ומה הפיצוי כשהיא לא מתקיימת.
כמה עולה כל פתרון?
השוואה הוגנת נעשית באותו ספק ובאותו קצב. בשוק, קו IPVPN בקצב 100 מגה הורדה ו-10 מגה העלאה עולה 980 עד 1,950 ש"ח לחודש לפני מע"מ, מהספק הזול ליקר. לשם השוואה, אינטרנט עסקי של 100/10 מגה עולה בשוק 160 עד 330 ש"ח לחודש לפני מע"מ. כדי להפוך אותו ל-VPN בין סניפים צריך להוסיף חומת אש מתאימה בכל אתר וניהול שוטף, וזה עולה לפי הצעה.
למחירי המחירון יש הנחות התחייבות וכמות, ובפועל העסקאות נסגרות לפי הצעה. גם כך הפער ברור: ברשת של חמישה סניפים, ההפרש החודשי בין שתי הגישות יכול להגיע לאלפי שקלים. השאלה היא אם האיכות, ההפרדה והאחריות של ספק אחד שוות את ההפרש לעסק שלכם. ממה בדיוק מורכב המחיר של קו IPVPN, ואיך מורידים אותו, מוסבר במדריך שקישרנו אליו למעלה.
איפה נכנס SD-WAN?
SD-WAN הוא שכבת ניהול שיושבת מעל קווים קיימים, ולא סוג קו. לפי Mplify (לשעבר MEF), הגוף שכתב את תקן MEF 70 לשירות SD-WAN, הקווים שמתחת יכולים להיות כל שירות WAN: IPVPN על MPLS, חיבור אינטרנט או סלולר. הבקר מחליט לאיזה קו לשלוח כל יישום לפי מדיניות, ויכול להעביר שיחות לקו האיכותי וגלישה לקו הזול.
לכן SD-WAN לא בא בהכרח במקום IPVPN. ארגון יכול להשאיר קו IPVPN באתר הראשי, להוסיף חיבור אינטרנט בכל סניף ולנהל את שניהם תחת אותה מדיניות. ההסבר המלא על הארכיטקטורה נמצא בעמוד על SD-WAN, והרקע על הטכנולוגיה שעליה בנויה הרשת של הספק בעמוד על חיבורי MPLS.
מתי מתאים כל אחד?
אין תשובה אחת לכל העסקים, אבל יש דפוסים שחוזרים על עצמם:
| מצב בעסק | מה בדרך כלל מתאים | למה |
|---|---|---|
| שרת מרכזי, מערכת ERP או קופות שעובדות מול הסניף הראשי | IPVPN | השהיה צפויה ואחריות של ספק אחד |
| שני סניפים קטנים, רוב העבודה בענן | VPN באינטרנט | מעט תעבורה בין הסניפים, עלות נמוכה |
| עובדים מהבית ומהשטח | SSL VPN או גישה מרחוק של הספק | חיבור של משתמש בודד מכל מקום |
| הרבה סניפים בגדלים שונים | שילוב, לעיתים עם SD-WAN | איכות באתרים הקריטיים וחיסכון בשאר |
| סניף זמני או אתר עם תשתית חלשה | VPN על סלולר או אינטרנט | הקמה מהירה בלי התחייבות ארוכה |
שאלות שכדאי לענות עליהן לפני ההחלטה: כמה תעבורה עוברת בין הסניפים ולא רק אל הענן, מה קורה לעסק אם סניף מנותק לשעתיים, האם יש לכם מי שינהל חומות אש בכל אתר, והאם גורם חיצוני, כמו לקוח מוסדי או רגולטור, דורש מכם סוג חיבור מסוים.
איך מתכננים גיבוי לקו IPVPN?
קו גישה אחד לסניף הוא נקודת כשל יחידה, גם כשהרשת של הספק יציבה. הגיבוי נבנה משני רכיבים: קו גישה שני, או חיבור אינטרנט או סלולר שמקים מנהרה מוצפנת אל האתר הראשי. הנתב בסניף מזהה נפילה של הקו הראשי ומעביר את התעבורה לגיבוי, ולכן בוחרים מראש אילו יישומים ימשיכו לעבוד בגיבוי ואילו יושהו.
- קו גישה שני מספק אחר: מגן מתקלה בקו עצמו, אבל מחייב תכנון ניתוב כדי שהמעבר יהיה אוטומטי.
- גיבוי סלולרי: מהיר להקמה וזול, אבל הקצב וההשהיה משתנים, ולכן מתאים בעיקר לקופות, דואר ויישומי ענן ופחות לשיחות רבות.
- VPN באינטרנט כגיבוי ל-IPVPN: שימוש בשתי הגישות יחד, כשהמנהרה המוצפנת נכנסת לפעולה רק כשהקו הפרטי נופל.
את השיקולים בבחירת קו עם גיבוי סלולרי מפרט המדריך קו תקשורת IPVPN כולל גיבוי סלולרי.
כמה רוחב פס צריך בין הסניפים?
החישוב מתחיל מהשיחות. שיחת קול בקודק G.711 צורכת כ-80 קילוביט בשנייה בשכבת ה-IP בכל כיוון, ולכן 20 שיחות במקביל צורכות כ-1.6 מגה-ביט בשנייה. זה חישוב הנדסי סטנדרטי, והמספר המדויק משתנה לפי הקודק ולפי גודל החבילה.
לאחר מכן מוסיפים את שאר התעבורה בין האתרים: גישה לשרת מרכזי או למערכת ERP, גיבוי לאתר המרכזי, שיחות וידאו וסנכרון קבצים. רוחב הפס בהעלאה הוא לרוב הצוואר: בקו אסימטרי כמו 100/10 כל הסניף חולק 10 מגה-ביט בשנייה לכל התעבורה היוצאת. לכן בסניף עם הרבה שיחות וידאו או גיבוי לענן בודקים קו עם העלאה גבוהה יותר או קו סימטרי, ולא רק את קצב ההורדה.
איך עוברים מ-VPN באינטרנט ל-IPVPN, או להפך, בלי להשבית את העסק?
מעבר בין שתי הגישות נעשה סניף אחר סניף, ולא בבת אחת. התהליך המקובל:
- מיפוי: אילו יישומים עוברים בין האתרים, באילו שעות ובאיזה היקף.
- בחירת סניף פיילוט, עם תעבורה מתונה ואחראי מקומי שיכול לדווח על תקלות.
- הקמת הקו או המנהרה החדשים במקביל לקיימים, בלי לנתק את הישנים.
- בדיקת יישומים, שיחות וגישה לשרתים מול הסניף הראשי, לאורך כמה ימי עבודה.
- העברת התעבורה בשינוי ניתוב, בשעה שקטה ועם אפשרות חזרה מהירה.
- סגירת הקו הישן רק אחרי שבדקתם את תקופת ההתחייבות וכמה נשאר לשלם עליו.
נקודה שכדאי לוודא מראש היא כתובות ה-IP וה-DNS: אם הסניפים משתמשים בטווחי כתובות פנימיים שחופפים זה לזה, המעבר ידרוש שינוי כתובות. את השוואת המחירים בין הספקים מפרט העמוד מחירי IPVPN בבזק.
איך טלקום אקספרט עוזרת לבחור?
טלקום אקספרט נותנת שירות לעסקים ולארגונים בלבד, ומלווה אותם בבחירת רשת בין סניפים. מהנדס תקשורת עם מעל 25 שנות ניסיון ממפה את היישומים שעוברים בין האתרים, בודק את התשתית בכל כתובת, משווה בין הצעות IPVPN של הספקים לבין פתרון VPN על אינטרנט, ומלווה את ההתקנה ואת החוזה. המטרה היא לשלם על רמת שירות רק במקום שבו היא באמת נחוצה.
שירותי תכנון רשת בין סניפים
הטבלה מרכזת את השירותים הנפוצים בתכנון רשת בין סניפים. המחיר נקבע לפי מספר האתרים, הקצבים והתשתית בכל כתובת, ואפשר לבקש הצעת מחיר בוואטסאפ דרך הכפתור בכל שורה.
| שירות | מה מקבלים |
|---|---|
| קו IPVPN לסניף | חיבור הסניף לרשת הפרטית של הספק דרך נתב מנוהל, עם תיעדוף לתעבורת הקול על פני שאר התעבורה. |
| VPN מוצפן בין סניפים | חיבור אינטרנט עסקי, חומת אש ומנהרת IPsec מוצפנת בכל אתר, כך שהתעבורה בין הסניפים מאובטחת. |
| רשת משולבת IPVPN ואינטרנט | שילוב של IPVPN באתרים הקריטיים ו-VPN בסניפים הקטנים, כשכל הרשת מנוהלת כיחידה אחת. |
| גישה מרחוק לעובדים | הקמת חיבור מאובטח לעובדים מהבית אל רשת הארגון, כולל הגדרת ההרשאות לכל משתמש. |
| קבלו הצעת מחיר | |
לייעוץ ללא התחייבות: 077-8123111.