אבטחת מרכזיות IP
על השאלה – למה עלי להגן על מרכזת ה IP? תשובה ברורה. אבטחת מרכזיות IP הנה קריטית.
כמו שמגנים היום על האימיילים , על הרשת הארגונית – צריך להגן על המרכזייה מבוססת VOIP בעיקר.
מה כל כך משמעותי וחשוב בהגנה על מרכזייה מבוססת VOIP?
פרוטוקול VOIP מורכב יותר מרוב האפליקציות מבוססותIP ולפיכך , הוא חשוף הרבה יותר לאיומים מסוגים שונים .
לדוגמא – פרוטוקול SIP – SESSION INITIATION PROTOCOL נשען על 3 לעומת אפליקציות IP אחרות המבוססות על פרוטוקול אחד.
מרכזיות IP – לאלו איומים עולם VOIP חשוף בעיקר?
- איומים ברמה של ה IP NETWORK.
- איומים ברמת הפרוטוקול והאפליקציה.
- איומים ברמת התוכן.
האם האיום אמיתי?
כל אפליקציה הרצה על מערכת על חיבורי רשת בעלת פוטנציאל להתקפות .
במקרה של WEB ו IP אפליקציות האיום מטופל בעיקר באמצעות FIREWALL ואמצעים אחרים .
אין שום שינוי כשמדברים על ה VOIP – אם מחברים VOIP לרשת – נקבל את אותה בעיה ואף חמורה מכך – הסיכון ל VOIP להיפגע מחדירה או איומים אחרים הוא גבוה יותר.
האם המרכזיות של עולם ה IP חשופות?
זה לא סוד שיש כל הזמן גניבות של שיחות, בהיקפים ניכרים, כמעט בכל העסקים והארגונים והעסקים בישראל כמו גם בעולם.
ה FIREWALL לא מגנים על המרכזיות , ההגנות שבעלי המרכזיות מקבלים עם רכישת המרכזייה כלל לא עמידות כנגד התקיפות שיש בעולם ה IP של המרכזיות.
רוב מרכזיות ה IP ייפלו בסופו של דבר, ברור שיש מישהו שרוצה לנוב שיחות או להשבית את המרכזייה ויש כאלו שירצו להאזין לשיחות שעוברות דרכה.
ישראל זוכה להתקפות סייבר גם בתחום המרכזיות, להערכתי כ 90 אחוז מהמרכזיות בארץ מותקפות דרך קבע.
דוגמה לגניבת זהות שלוחה:
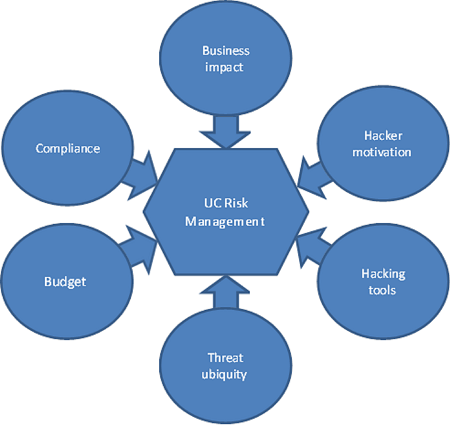
Comprehensive Unified Communication Risk Management – CUCRM
UC Risk Management Module
- הסיכון העסקי- האם להתקפה יהיה אפקט עסקי משמעותי?
- מה הן התקנות הרלוונטיות ומדיניות ארגונית?
- מוטיבציית האקר- האם יש פרס כספי גדול?
- האם כלים אוטומטיים פנויים לביצוע ההתקפה?
- האם התקפה משותפת? האם היא הושקה בעבר נגד מערכות CU דומות?
- האם העלות של פתרון בקנה אחד עם התקציב?
החלטות המבוססות על תשובות חכמות לשאלות אלה עשויות לגרום לניהול סיכון אסטרטגי, פתרונות ועלות.
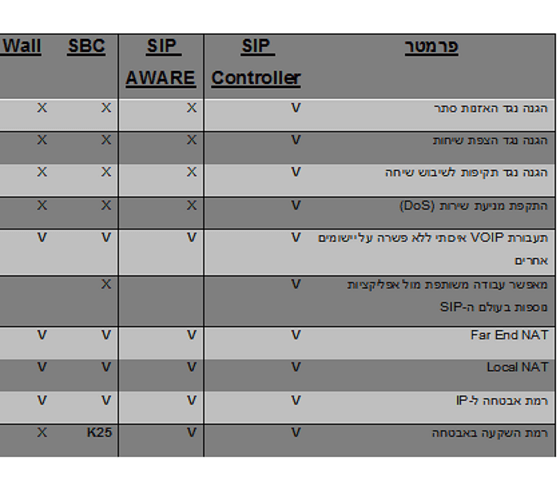
אבטחת מרכזיות IP – טבלת השוואה בין פתרונות קיימים בשוק
כמות הסיכונים בלתי נתפסת:
לפי אתר INTEENETLAWS לאחרונה סבלו חברות ישראליות רבות מפריצות של אקרים שגנבו מהם שיחות בהיקף משוער של מיליוני שקלים.
השיחות בוצעו בין היתר ליעדי שיחות סקס .
המקור לפריצות הוא תוצאה של כשל אמצעי אבטחה לא נאותים למרכזיות ה VOIP .
צריך להבין שהטמעת תקשורת IT בעסקים פירושה שהטלפוניה הופכת לחלק משירותי ה IT המרכזיים. כפי שלא יעלה על הדעת להעלות שרת אפליקציות לרשת ללא הגנה של FIRE WALL, אסור לחבר מרכזיית IP לרשת בלי הגנה מפני חדירות זדון – כי יש הרבה מה לגנוב מהמרכזייה שלהם : שיחות, זהות, רישומי לקוחות ועוד.
כל האקר יכול להפוך את המרכזייה שלכם לתחנת האזנה והקלטה פרטית שלו.
הוא יכול לצותת לשיחות עם לקוחות ועובדים , יכול להפיץ ספאם קולי ולחשוף את הארגון שלכם הן מבחינה עסקית והן בטיחותית.
אם רוצים לשתק את המשק הישראלי, צריך להפיל את המרכזיות של הארגונים הגדולים וזו לא בעיה גדולה.
המרכזיות ייפלו אם לא ימוגנו כראוי.
קל גם להפיל את חיבורי ה SIP TRUNK של ספקי התקשורת שמשמשות בקצב גובר והולך להעברת שיחות אל ומהארגונים אליהם הם מחוברים.
כל מערכות ההגנה שניבנו למרכזיות, לא יודעות לטפל בדבר החשוב ביותר – תעבורת ה SIP .
לא מעט תוכנות FIREWALL כמו גם מוצרי SBC – SESSION BORDER CONTROL למיניהם קרסו בניסיון להגן על המרכזיות שיש אצל הלקוחות ואצל מפעילי התקשורת בניסיון להגן על תעבורת ה SIP .
תחום נוסף שמתפתח במקביל להגנה על המרכזיות הוא הצפנה של השיחות מהמרכזייה ואל המרכזייה ובין הסלולריים של הארגון.
כאשר הדגש על הצפנת שיחות בסלולריים.
ניתן להצפין שיחות בין המרכזייה הלבין כל מכשירי הסלולר שבהם מותקנת אפליקציה ייחודית שמאפשרת קישור POINT TO POINT .
קיימות גרסאות ל iPhone לאנדרואיד.
אבטחת מידע VoIP, נציג אותן כאן רק בקצרה
א. תעבורת ה- VoIP אינה מאובטחת. טעות! בעיות האבטחה ב- VoIP נפתרו מזמן. תעבורת קול ב- IP נעה מוצפנת קצה לקצה. זאת, בניגוד לרוב האפליקציות בעסק שאינן מוצפנות קצה לקצה. רמת ההצפנה נקבעת ע"י העסק לפי רמת האבטחה שהוא דורש. היא יכולה להיות 3DES או יותר חזק מזה. יש עסקים שמעבירים, ליתר ביטחון, את ה- VoIP (גם כשהוא מוצפן) על VLAN נפרד. דהיינו: ה- VoIP ככלל הוא הרבה יותר מאובטח מכל יישום עסקי אחר.
ב. הכנסת VoIP משמעותה הכנסת האינטרנט הציבורי לתוך הרשת העסקית. טעות! VoIP עסקי אינו נע ב- VoB ולא ברשת האינטרנט הפתוחה, אלא בחיבורים של תקשורת מוצפנת (ראה בסעיף הקודם), על רשתות נפרדות מהאינטרנט הציבורי. יתר על כן, ספקיות התקשורת הגדולות פועלות מזמן ב- VoIP בלי כל חשש ובלי כל בעיות. למשל: כל התעבורה של השיחות הבינלאומיות היוצאת מישראל היא ב- VoIP, מזה כמה שנים, אצל כל הספקים הבינלאומיים, ולקוחות הקצה לא מרגישים בכך ולא אמורים לדעת מזה. דוגמה נוספת: בזק בינלאומי בונה כיום את מתגיה לא רק ב- VoIP, אלא על בסיס פרוטוקולים חופשיים כמו האסטריסק, וכל זאת ברמת Telco Grade, שהיא רמה עליונה של שרידות, אמינות ואבטחה, ששום מערכת IT לא מגיעה אליו.
ג. אפשר לגנוב או להטות שיחות VoIP בקלות. טעות! לרשתות VoIP יש מנגנוני אבטחה שאין בשום מערכת IT עסקית. למשל: בכל מעבר של שיחות בין רשתות תקשורת יש מערכת של "חומות אש" מיוחדות לטלפוניה שקרויות SBS -Session Border Controls. מדובר במוצרי אבטחה ל- VoIP ברמה הגבוהה ביותר (Telco Grade) שמבטיחים ומונעים את התופעות הללו. ב- 10 השנים של קיום ה- VoIP בעולם לא נשמע שיש בכלל תופעות כאלו. לעומת זאת, הפלת מערכי IT, גניבת מידע ממערכי IT, אלו תופעות נפוצות, למרות כל ההגנות שיש על מערכי ה- IT. דהיינו: שיחות VoIP מוגנות פי כמה יותר טוב ממערכי ה- IT בעסקים, וגניבת שיחות היא משימה קשה פי כמה מגניבת מידע עסקי חשוב.
ד. שיחות VoIP פותחות חורים באבטחה במעבר בחומות האש (Firewalls). טעות! מזמן כל יצרני "חומות האש" יודעים לטפל ב- VoIP ולהגן על VoIP כמו על כל יישום אחר העובר דרכם. יתר על כן, בגלל היותו של VoIP יישום "זמן אמת" (Real-Time) מתלווים אליו כלים, שמבטיחים את ה- QoS קצה לקצה, כדי שהקול יישמע טוב קצה לקצה. בלי זה לא ניתן לקיים שיחות VoIP קצה לקצה. אין כמעט בשוק כלים כאלו, שמבטיחים QoS ליישומי ה- IT ויודעים לתעדף יישומים קצה לקצה ברמה עולמית. עם הכנסת VoIP לעסקים הם החלו לחשוב במונחים של SLA -Service Level Agreement. אנשים רוצים את הקול באיכות זמינה לעסק. לכן צריך מנגנונים לביצוע QoS, שבו נותנים לאפליקציה אחת עדיפות על פני השנייה. דהיינו: ה- VoIP מקבל טיפול טוב יותר ברשתות, קצה לקצה, מול יישומי ה- IT האחרים שיש בעסק.
ה. אין שרידות ליישומי VoIP. טעות! השרידות של ה- VoIP תלויה בראש וראשונה בשרידות הרשת. אם הרשת נופלת, הכול נופל, כולל יישומי ה- IT. אולם לתקשורת יש חלופות, למשל אלחוט או סלולר (מה שאין ליישומי IT). מבחינת שרידות מרכזיות IP, הן מזמן ברמת שרידות יותר טובה משרתי IT, אפילו משרתים מוקשחים. במערכות VoIP נבנית היתירות כחלק מהמבנה, כחלק מחלוקת עומסים. המערכת הזו לא תיפול, ואם יש תקלה היא תתאושש ללא מגע יד אדם. זו הפעולה הפרואקטיבית של המערכת. לקוחות גדולים, שהתנסו בזה, השתכנעו חיש מהר, כולל במערכות ביטחוניות רגישות. השיחה הטלפונית תמיד תתקיים, אפילו בזמן תקלה. אם לבזק יש תקלה במרכזייה, כל האזור משותק. כך גם בהוט. במרכזיות VoIP שיש כיום בשוק אין דבר כזה, וזה מה שהשוק מבקש, וגם מקבל.
ו. העברת השיחות ל- VPN מאטה את השיחות ומפריעה לאיכות השיחה. טעות! היום, ה- VPN משתמש בפרוטוקולים מתקדמים כמו GRE (Generic Routing Encapsulation), שיודעים לטפל בתעבורה בצורה טובה ולא יוצרים שיהוי מיותר. כך שאין יותר בעיות כאלו. התוספת לתעבורה עבור ההצפנה היא מזערית. היתרון הגדול של ה- VPN היא צורת החלפת המפתחות והזיהוי של 2 הצדדים. זה בהחלט שיטה טובה מאוד לאבטחת התעבורה ברשתות. מומחים לאבטחה טוענים שה- VPN טוב יותר מה- TLS או RTP מוצפן. זה נותן הרבה יותר בטחון למשתמשים ולעסקים. קישור כזה מתאים לכל סוגי המרכזיות, לכל סוגי הטלפונים. כך, אפשר להבטיח את שיחות ה- IP קצה לקצה. הכול מאובטח, יחד עם כל התעבורה העסקית. לא צריך לייצר דבר חדש בעסק כדי ליצור אבטחה לשיחות הטלפון. בנוסף, ה- VPN קל לתפעול. כל מנהל רשת או מנהל IT יודע איך לתפעל VPN.
סיכום
האם ניתן לישון טוב בלילה ולהשתמש במערכות מבוססות VOIP?
התשובה היא כן – עם אבטחת מרכזיות IP מתאימה.