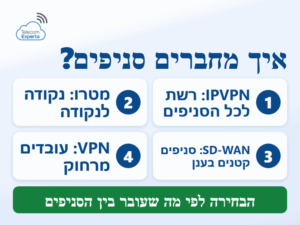
SD WAN (Software-Defined Wide Area Network) היא רשת רחבת טווח שמנוהלת בתוכנה: נתב קטן בכל סניף מתחבר לבקר מרכזי, ובוחר בכל רגע לאיזה קו לשלוח כל אפליקציה, בין סיב, אינטרנט רחב פס, MPLS או סלולר. כך סניפים מתחברים אל המטה ואל שירותי הענן באבטחה ובאיכות שירות, גם בלי קו פרטי יקר לכל סניף.
| סוג החיבור | איך הוא עובד | מתי הוא מתאים |
|---|---|---|
| SD-WAN | ניהול בתוכנה של כמה קווים במקביל, עם בחירת נתיב לכל אפליקציה | כמה סניפים, שימוש רב בענן, רצון בגמישות |
| IPVPN / MPLS של ספק | רשת פרטית של הספק עם תיעדוף מובטח | מערכות קריטיות בין המטה לסניפים |
| קו אינטרנט עסקי עם VPN | מנהרה מוצפנת שהעסק מגדיר בעצמו | משרד אחד ועובדים מרחוק |
עיקרי הדברים
- SD-WAN מפריד בין שכבת השליטה בתוכנה לבין הציוד שמעביר את התעבורה, ומנהל את כל הסניפים ממסך אחד.
- הוא רץ בדרך כלל על קווי אינטרנט רגילים עם מנהרות מוצפנות, ויכול לשלב גם MPLS וסלולר.
- המרכיבים הם ציוד קצה בכל אתר (Edge), בקר שמחליט על ניתוב, ומערכת ניהול מרכזית (Orchestrator).
- SD-WAN לא מחליף חומת אש: אבטחה היא שכבה שמתכננים בנפרד.
- המונח אינו מוגדר רק על ידי יצרן אחד, ואיגוד MEF פרסם תקן שמגדיר את התכונות של שירות SD-WAN.
מה זה SD-WAN ואיך הוא משפר רשת עסקית?
ברשת רגילה כל סניף מקבל קו אחד, והנתב מעביר את כל התעבורה באותו נתיב, בלי הבחנה בין שיחת טלפון, מערכת קופות והורדת קובץ. ב-SD-WAN הנתב מכיר את האפליקציות, מודד כל הזמן את איכות הקווים (השהיה, אובדן חבילות ורוחב פס) ומעביר כל סוג תעבורה בקו המתאים לו. כשקו אחד נפגע, השיחות עוברות לקו אחר בלי שהעובדים מרגישים.
את השיפור אפשר לחלק לארבעה תחומים: ביצועים של שירותי ענן (SaaS), כי התעבורה יוצאת ישירות לענן ולא עוברת דרך המטה, שרידות בזכות כמה קווים, שליטה מרוכזת בכל הסניפים ממקום אחד, וגמישות בבחירת הקווים, כך שאפשר לשלב סיב בסניף גדול וקו סלולרי בסניף קטן.
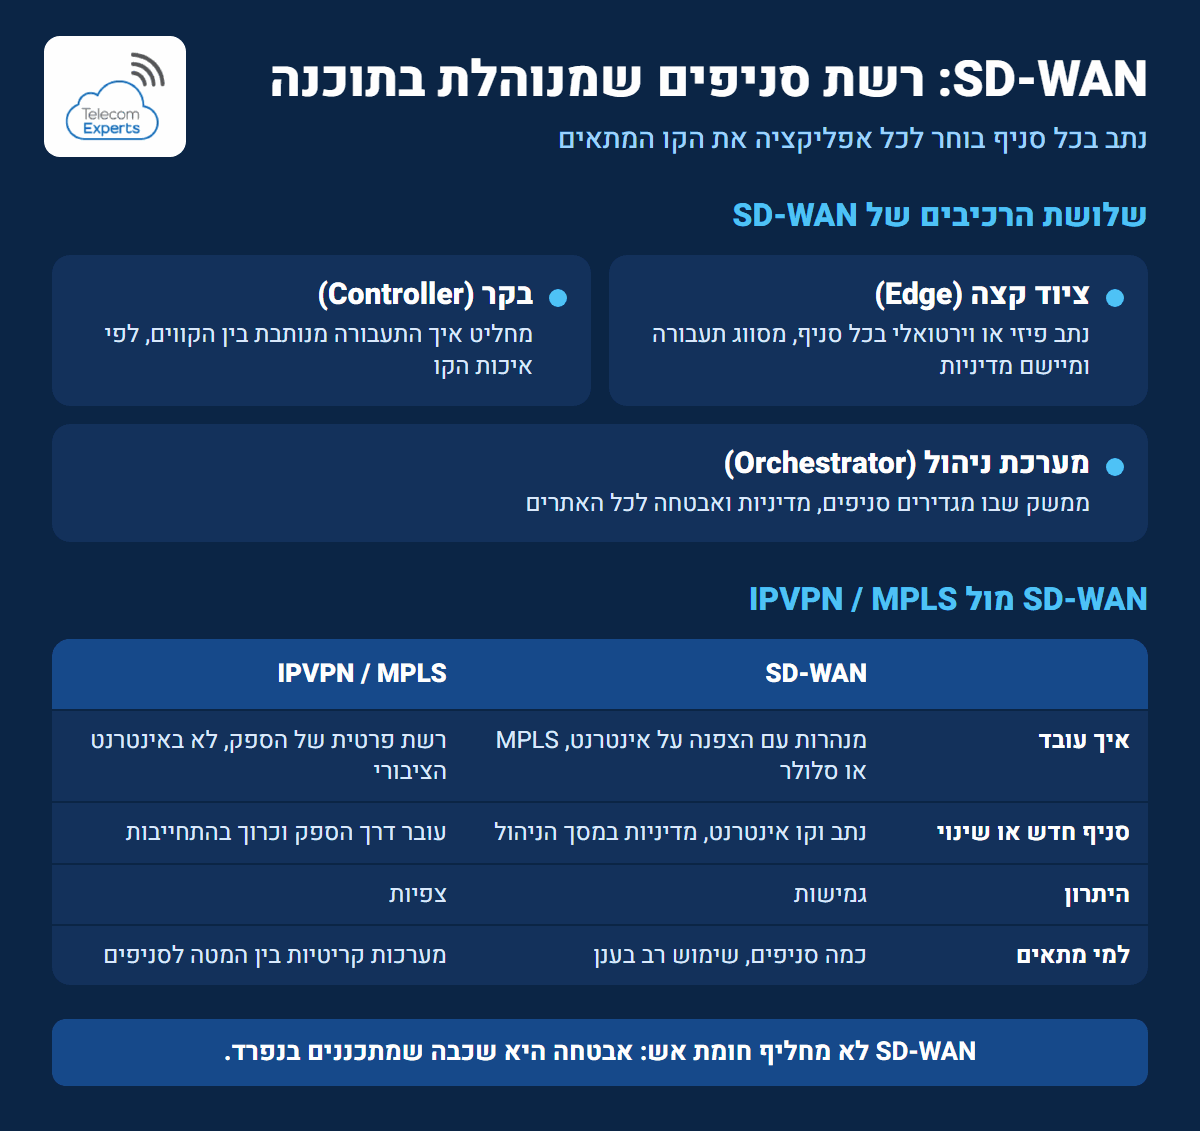
SD-WAN היא רשת רחבת טווח שמנוהלת בתוכנה: נתב בכל סניף מתחבר לבקר מרכזי ובוחר לכל אפליקציה את הקו המתאים, בין סיב, אינטרנט רחב פס, MPLS או סלולר. הפתרון בנוי מציוד קצה, בקר ומערכת ניהול מרכזית. לעומת IPVPN ו-MPLS, רשת פרטית של הספק שמציעה צפיות, SD-WAN נותן גמישות בהוספת סניפים ובשינוי מדיניות, ומתאים לארגון עם כמה סניפים ושימוש רב בענן. SD-WAN אינו מחליף חומת אש, ואת האבטחה מתכננים בנפרד.
מה זה SDN ולמה זה קשור ל-SD-WAN?
SDN (Software Defined Network) הוא עיקרון שמפריד בין "המוח" של הרשת, שמחליט לאן להעביר תעבורה, לבין הציוד שמעביר אותה בפועל. בדומה לשרתים וירטואליים שהחליפו שרתים פיזיים, גם ברשת אפשר לנהל את ההחלטות בתוכנה מרכזית. SD-WAN הוא היישום של העיקרון הזה ברשת הרחבה שמחברת את האתרים של הארגון.

אילו רכיבים יש ב-SD-WAN?
בכל פתרון SD-WAN יש שלושה רכיבים, גם כשהיצרנים קוראים להם בשמות שונים:
- ציוד קצה (Edge): נתב פיזי או וירטואלי בכל סניף, מרכז נתונים או ענן. הוא מסווג את התעבורה ומיישם את המדיניות.
- בקר (Controller): מחליט איך תעבורת האפליקציות מנותבת בין הקווים, לפי איכות הקו והמדיניות העסקית.
- מערכת ניהול (Orchestrator): ממשק, לרוב בענן, שבו מגדירים סניפים, מדיניות ואבטחה, ומטמיעים שינוי בכל האתרים בבת אחת.
בין האתרים נבנות מנהרות מוצפנות (Overlay) על גבי קווי הגישה. לכן SD-WAN מסתדר עם כל סוג קו, וההחלטה על קווי הגישה נפרדת מההחלטה על ה-SD-WAN עצמו. איגוד MEF מגדיר בתקן MEF 70 את התכונות של שירות SD-WAN ואת ההבדל בינו לבין קווי הגישה שהוא רץ עליהם. פרטים בעמוד של תקן MEF 70.
SD-WAN מול MPLS: מה עדיף לעסק?
MPLS (וה-IPVPN שנבנה עליו) הוא רשת פרטית של הספק שאינה עוברת באינטרנט הציבורי, עם תיעדוף ושירות מנוהל מקצה לקצה. היתרון הוא הצפיות, והחיסרון הוא שכל שינוי, כמו סניף חדש או קצב גבוה יותר, עובר דרך הספק וכרוך בהתחייבות. SD-WAN נותן גמישות: מוסיפים סניף בנתב ובקו אינטרנט, ומשנים מדיניות במסך הניהול.
בפועל אין תשובה אחת לכל העסקים. עסק שהמערכות הקריטיות שלו יושבות במטה ושצריך תיעדוף מובטח לשיחות ולקופות יישאר עם IPVPN. עסק שרוב העבודה שלו מול שירותי ענן, עם הרבה סניפים קטנים, ירוויח מ-SD-WAN. ארגונים רבים משלבים: IPVPN למטה ולסניפים הגדולים ו-SD-WAN לסניפים הקטנים ולגישה לענן. ההסבר המלא על הרשת הפרטית נמצא בעמוד IPVPN, והרקע הטכנולוגי בעמוד חיבורי MPLS.
איך בוחרים פתרון קישוריות בין סניפים?
ההחלטה מתחילה בשאלות על העסק ולא בשם של טכנולוגיה:
- איפה המערכות? שרת ומערכות במטה מחייבים קו איכותי אל המטה. מערכות בענן מעבירות את החשיבות לקווי האינטרנט בכל סניף.
- כמה האפליקציות רגישות? שיחות קוליות, קופות ווידאו דורשים השהיה נמוכה, ולכן מגדירים להן עדיפות.
- כמה סניפים וכמה משתנים? רשת שמוסיפה סניפים ומשנה אתרים לעיתים קרובות תרוויח מניהול בתוכנה.
- מה קורה כשקו נופל? לכל סניף חשוב קו שני או גיבוי סלולרי, ושמישהו בודק שהוא עובד.
אחרי התשובות מגדירים מה כל סניף צריך, ומבקשים הצעות על אותו מפרט.
איך מחברים אתר לענן בחיבור פרטי, בלי האינטרנט הציבורי?
יש שלוש דרכים עיקריות. הראשונה היא חיבור פרטי ישיר של ספקי הענן, כמו AWS Direct Connect, Azure ExpressRoute ו-Google Cloud Interconnect, שמגיעים דרך ספק תקשורת. השנייה היא חיבור IPVPN של ספק שמסתיים בשער לענן. השלישית היא SD-WAN עם שער ענן, שבו נתב וירטואלי בתוך הענן מתחבר למנהרות של הסניפים. הבחירה תלויה בקצב, בדרישות האבטחה ובמספר האתרים, ובדרך כלל מתחילים באפיון של האפליקציות שעוברות לענן.
אילו מאפיינים כדאי לדרוש מספק SD-WAN?
- ניהול מרכזי: ממשק אחד לכל הסניפים, עם הטמעת שינוי בבת אחת.
- זיהוי אפליקציות: מדיניות לפי אפליקציה ולא לפי כתובת בלבד.
- תמיכה בכמה סוגי קווים: סיב, אינטרנט רחב פס, MPLS וסלולר.
- גישה ישירה לענן: יציאה מקומית לשירותי SaaS, בלי מעבר דרך המטה.
- אבטחה מובנית: הצפנת המנהרות וחומת אש, או חיבור לשירות אבטחה בענן.
- דוחות וניטור: נראות של איכות כל קו ושל זמני התגובה לכל אפליקציה.
- גמישות מסחרית: האם הציוד בבעלות העסק או של הספק, ומה קורה בסיום ההסכם.
איך מיישמים SD-WAN בעסק?
- אפיון: מיפוי הסניפים, האפליקציות והקווים הקיימים, והגדרת יעדים.
- בחירת פתרון וספק: לפי הצרכים, התמיכה והמודל המסחרי.
- הוכחת היתכנות (POC): הרצה בסניף או שניים, ובדיקה של יציבות וביצועים בתנאים אמיתיים.
- תכנון המדיניות: איזו אפליקציה עוברת באיזה קו, ומה קורה בנפילה.
- התקנה בכל הסניפים: התקנת הציוד, בדיקות ומעבר הדרגתי.
- ניטור ותחזוקה: מעקב אחרי איכות הקווים והתאמת המדיניות.
איזה חיבור גישה מתאים ל-SD-WAN?
SD-WAN אינו מחליף את קו הגישה, והוא רק מנהל אותו. לכן איכות הקו קובעת הרבה. בסניף שאפשר להביא אליו סיב אופטי, זו הבחירה המומלצת, ובמשרד חדש כדאי לבדוק מראש אם הסיב מגיע לבניין. את נתוני הפריסה אפשר לבדוק לפי כתובת, ואת העלויות של הכבילה עצמה אפשר לראות במדריך חיבור בסיב אופטי. מידע נוסף על התקנת סיבים אופטיים נמצא באתר של טלקום אקספרט. כקו שני מתאים לרוב אינטרנט רחב פס אחר או נתב עם סים, כדי שהגיבוי יהיה על תשתית שונה מהקו הראשי. לבדיקה לפי כתובת אפשר ליצור קשר.
אילו סיכונים נפוצים יש בפרויקט SD-WAN?
הכשל השכיח הוא להניח שהציוד פותר בעיה שמקורה בקו. אם קו הגישה בסניף איטי, חלש או עמוס, SD-WAN יכול לבחור בין קווים גרועים, אבל לא ליצור קו טוב. כשל נוסף הוא מדיניות שלא מוגדרת לפי האפליקציות האמיתיות של העסק, וכך שיחות קוליות מתחרות בגיבוי ענן על אותו קו. גם בעיות ברשת המקומית, כמו מתג ישן או ציפוף של נקודות גישה, מופיעות בדוחות כבעיות של ה-WAN. לכן בודקים את הרשת בסניף לפני ההתקנה, ומריצים POC לפני שמתחייבים לכל האתרים.
איך מאבטחים רשת SD-WAN?
המנהרות בין הסניפים מוצפנות, אבל סניף שיוצא ישירות לאינטרנט חשוף כמו כל משרד עם קו אינטרנט. לכן מוסיפים בכל סניף חומת אש, או מחברים את התעבורה לשירות אבטחה בענן שבודק אתרים, קבצים ותעבורה חשודה. בארגונים גדולים זה מתפתח לארכיטקטורה שנקראת SASE (Secure Access Service Edge), שמשלבת רשת ואבטחה במקום אחד. עוד על הנושא בעמוד אבטחת מידע בענן ו-SD-WAN.
איך טלקום אקספרט מלווה פרויקט SD-WAN?
טלקום אקספרט מתכננת ומלווה רשתות תקשורת לעסקים ולארגונים בלבד, לא לבתים פרטיים. הליווי נעשה על ידי מהנדס תקשורת עם מעל 25 שנות ניסיון, כאינטגרטור: אנחנו מאפיינים את הסניפים והאפליקציות, בוחנים אם SD-WAN, IPVPN או שילוב ביניהם מתאימים, מבקשים הצעות על אותו מפרט ומלווים את ההתקנה ואת הטיפול בתקלות מול הספק.

שירותי SD-WAN ורשתות סניפים שטלקום אקספרט מלווה
אחרי שברור אילו אתרים ואפליקציות מחוברים, אפשר לבקש הצעה לפי המפרט של העסק. בכל שורה בטבלה אפשר לבקש הצעת מחיר בוואטסאפ.
| שירות | מה העסק מקבל |
|---|---|
| אפיון ותכנון רשת סניפים | מיפוי האפליקציות והקווים בין הסניפים וכתיבת מדיניות התעבורה שתקבע איזו תעבורה עוברת באיזה מסלול. |
| שירות SD-WAN מנוהל מספק | אספקת ציוד הקצה והבקר, וניהול הרשת כשירות חודשי הכולל ניטור, עדכונים ותמיכה לכל הסניפים. |
| קו גישה וגיבוי לסניף | חיבור הסניף לסיב או לאינטרנט רחב פס, יחד עם קו שני או כרטיס סים שפועל כגיבוי כשהקו הראשי נפסק. |
| חומת אש מנוהלת לסניף | הגדרת חומת אש מנוהלת בכל סניף, עם מדיניות אבטחה אחידה והגנה על התעבורה היוצאת והנכנסת מהאתר. |
| הוכחת היתכנות (POC) | הרצת הפתרון בסניף אחד כהוכחת היתכנות, ובדיקת ביצועי הרשת והאבטחה לפני הרחבה לשאר הסניפים. |
| קבלו הצעת מחיר | |
לייעוץ ללא התחייבות: 077-8123111.