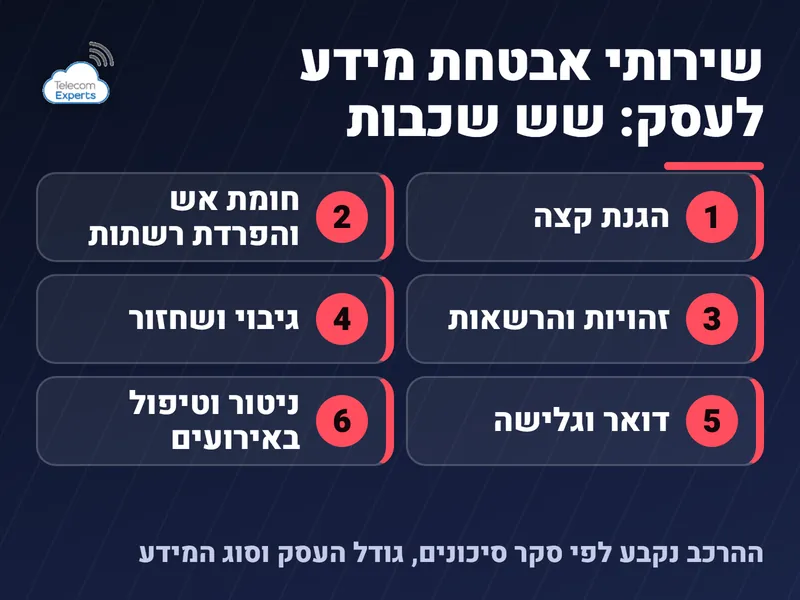
שירותי אבטחת מידע לעסקים הם מערך שירותים שמגן על המחשבים, הרשת, הדואר, הנתונים והחשבונות של העסק: הגנת קצה, חומת אש, אימות רב-שלבי, גיבוי מבודד, הדרכת עובדים וניטור. ההרכב נקבע לפי סקר סיכונים, גודל העסק וסוג המידע שהוא מחזיק. טלקום אקספרט מלווה בבחירה ובהטמעה של שירותים כאלה לעסקים ולארגונים בלבד.
| שכבה | על מה היא מגינה | מה לבדוק בהצעה |
|---|---|---|
| הגנת קצה (אנטי-וירוס, EDR) | מחשבים, שרתים וטלפונים של העובדים | עדכון אוטומטי, ניטור התנהגות חשודה ומי מגיב להתראה |
| חומת אש והפרדת רשתות | הגבול בין הרשת הפנימית, האינטרנט ורשת האורחים | כללים מתועדים והפרדה בין רשת עובדים לרשת אורחים |
| זהויות והרשאות | חשבונות משתמשים ומערכות עסקיות | אימות רב-שלבי והרשאה מינימלית לכל תפקיד |
| גיבוי ושחזור | קבצים, מסדי נתונים ושרתים | עותק מחוץ לרשת ובדיקת שחזור מתועדת |
| דואר וגלישה | פישינג, קבצים זדוניים וקישורים חשודים | סינון דואר ואפשרות לעובד לדווח על הודעה חשודה |
| ניטור וטיפול באירועים | זיהוי פעילות חריגה ותגובה אליה | שעות מענה, מי מטפל באירוע ומה מתועד |
| שירות | מחיר בשקלים, לפני מע"מ | הערה |
|---|---|---|
| שכירות חומת אש Fortinet FG-60E | 78.75 עד 96.25 | לחודש |
| שכירות חומת אש Fortinet FWF-60E-DSL | 110 עד 117 | לחודש |
| שכירות חומת אש Fortinet FWF-60F | 120 עד 159 | לחודש |
| שכירות חומת אש Check Point 1570 | 100 עד 108 | לחודש |
אלה ממוצעי שוק לשכירות חודשית של חומת אש ולא מחירון של טלקום אקספרט. היקף הניהול, רישיונות האבטחה והניטור משתנה בין הצעות, ולכן בודקים מה כלול לפני שמשווים.
עיקרי הדברים
- מערך הסייבר הלאומי מפרט עשר המלצות בסיס לעסק קטן: מודעות עובדים, סקר סיכונים, תוכנות ברישוי, אנטי-וירוס, עדכוני תוכנה, סיסמאות חזקות, הצפנה, גיבוי, הפרדת רשתות אלחוטיות וביטוח סייבר.
- אימות דו-שלבי מוסיף שכבה מול גניבת סיסמאות, גם כשהסיסמה נגנבה בהודעת פישינג.
- לפי כלל 3-2-1 של US-CERT שומרים שלושה עותקים של המידע על שני סוגי מדיה, ועותק אחד מחוץ לאתר העסק.
- לפי NIST SP 800-207 אין אמון מובנה במשתמש או במכשיר רק בגלל המיקום שלהם ברשת.
- תיקון 13 לחוק הגנת הפרטיות נכנס לתוקף ב-14 באוגוסט 2025 והעניק לרשות להגנת הפרטיות סמכות להטיל עיצומים כספיים.
- טלקום אקספרט מתכננת ומלווה הטמעה של אבטחה לעסקים ולארגונים בלבד.
העמוד הזה עוסק בשירותי האבטחה של העסק כולו: עמדות העבודה, הרשת, הדואר והגיבוי. את הנושאים שייחודיים לסביבת ענן, כמו חלוקת האחריות מול ספק הענן והגנה על חיבורי סניפים, מפרט המדריך על אבטחת מידע בענן.
מה כוללים שירותי אבטחת מידע לעסקים?
אבטחת מידע טובה בנויה בשכבות, מתוך ההנחה שכל שכבה בנפרד עלולה להיכשל. הטבלה בתחילת העמוד מציגה את השכבות העיקריות ומה כדאי לבדוק אצל הספק בכל אחת מהן, ובהמשך פירוט של הגנת הקצה.
בהגנת הקצה חשוב להבין את ההבדל בין שתי הגישות. אנטי-וירוס קלאסי מאתר פוגענים לפי חתימות ידועות מראש, ולכן מערך הסייבר הלאומי מורה להתקין אותו על כל המחשבים כולל השרתים ולעדכן אותו בתדירות גבוהה, לפחות פעם ביום, לפי מסמך ההמלצות שלו לעסק קטן. מערכת EDR (Endpoint Detection and Response) מוסיפה ניטור של התנהגות חשודה, כמו הצפנה מהירה של קבצים, ויכולת לבודד את המחשב מהרשת עד לבירור.
המסמך הזה מיועד גם לעסקים שאינם מעסיקים איש אבטחת מידע במשרה מלאה, והמערך מציין שאפשר לדרוש את ההמלצות מספקי שירותי ה-IT. זו נקודת פתיחה מעשית להצעת מחיר: כל המלצה בו היא נושא שאפשר לבקש מהספק לפרט.
איך מתקפות מגיעות לעסק ומה מונע אותן?
לפי מערך הסייבר הלאומי, התקפות סייבר נשענות לרוב על הנדסה חברתית ועל חולשות אנושיות, ולא רק על פרצות טכניות. לכן ההגנה משלבת טכנולוגיה, נוהל והדרכה.
- פישינג והתחזות: הודעה שנראית כמו ספק, בנק או מנהל ומבקשת לעדכן פרטי תשלום או ללחוץ על קישור. מנגנוני ההגנה הם סינון דואר, אימות רב-שלבי, ונוהל שבו כל בקשה לשינוי פרטי תשלום מאומתת בערוץ נפרד, כמו שיחה למספר ידוע.
- תוכנת כופר: פוגען שמצפין קבצים במחשב או ברשת ודורש תשלום לשחרורם. הגנה: גיבוי מבודד, עדכוני תוכנה, והרשאות מצומצמות שמגבילות את הנזק.
- ספקים מחוברים: ספק תוכנה, ספק IT או כל גורם חיצוני שיש לו גישה למערכות העסק. אם חשבון הספק נפרץ, התוקף מקבל את אותה גישה. הגנה: הרשאה מינימלית, אימות רב-שלבי לחשבונות הספק וניטור הגישה שלו.
- סיסמאות חלשות: תוקפים מריצים מילון של מיליוני צירופי סיסמאות. הגנה: סיסמה ארוכה וקשה לניחוש, נעילה לאחר ניסיונות כושלים ואימות דו-שלבי.
- תוכנה ללא עדכונים או ללא רישיון: חולשות ידועות נשארות פתוחות. הגנה: תוכנות ברישוי ועדכונים אוטומטיים, בראש ובראשונה במערכת ההפעלה.
מהי אבטחה בשכבות ומה זה Zero Trust?
אבטחה בשכבות (Defense in Depth) היא בנייה של כמה מחסומים שמגבים זה את זה, כך שפריצה לאחד מהם לא פותחת את כל העסק. בעבר נהגו להסתמך על חומת אש בקצה הרשת ולהניח שכל מי שנמצא בתוך המשרד בטוח. הנחה כזו אינה מתאימה לעסק שהעובדים שלו מתחברים גם מהבית, מלקוחות ומהנייד, ושהמערכות שלו יושבות חלקית אצל ספקים.
המכון הלאומי לתקנים וטכנולוגיה בארצות הברית (NIST) מגדיר בפרסום SP 800-207 ארכיטקטורת Zero Trust: אין אמון מובנה בנכס או בחשבון משתמש רק בשל מיקומו הפיזי או מיקומו ברשת. האימות וההרשאה של המשתמש ושל המכשיר הם צעדים נפרדים שמתבצעים לפני שנפתחת גישה למשאב. עסק קטן אינו צריך ארכיטקטורה מלאה כדי ליישם את העיקרון, ואלה הצעדים הראשונים:
- אימות רב-שלבי לדואר, לענן ולכל מערכת שמכילה מידע עסקי.
- הרשאה מינימלית: כל עובד ניגש רק למה שהוא צריך לתפקידו.
- הפרדה בין רשת העובדים, רשת האורחים ומכשירים ייעודיים, כדי שחדירה לרשת אחת לא תפתח את האחרות. ההפרדה נקבעת כבר בתכנון תשתיות תקשורת במשרד.
- בדיקת מצב המכשיר: מערכת מעודכנת והגנת קצה פעילה לפני גישה למערכות רגישות.
אבטחת מידע לחברות: מה לכסות לפי גודל העסק?
אין חבילה אחת שמתאימה לכולם. הטבלה מציגה בסיס מקובל לפי גודל הארגון, ואת התוספות שנהוג לבחון כשהסיכון או החובות הרגולטוריות גדלים.
| סוג הארגון | בסיס מומלץ | מה מוסיפים |
|---|---|---|
| עסק קטן | עשר ההמלצות של מערך הסייבר: רישוי, עדכונים, סיסמאות ואימות דו-שלבי, גיבוי והדרכה שנתית | סקר סיכונים חד-פעמי וליווי של איש אבטחת מידע |
| עסק בינוני | הבסיס, בתוספת הגנת קצה מנוהלת והפרדת רשתות | ניטור מרכזי, נוהל טיפול באירועים וביקורת על ספקים |
| ארגון עם סניפים או מידע רגיש | הבסיס והתוספות, עם בקרות מתועדות לפי התקנות | שירות ניטור מנוהל (SIEM או SOC), בדיקות חדירה וממונה הגנת פרטיות אם חלה חובה |
SIEM היא מערכת שאוספת יומני אירועים ממכשירים ומערכות שונות ומזהה דפוסים חריגים, ו-SOC הוא הצוות שמנטר את ההתראות ומטפל בהן. עסק שאין לו צוות כזה בתוך הארגון יכול לרכוש את היכולת כשירות מנוהל. מה שחשוב הוא לקבוע בחוזה מי מגיב, באילו שעות ומה נמסר לעסק בכל אירוע.
אילו חובות רגולטוריות חלות על אבטחת מידע בעסק?
עסק שמחזיק מאגר מידע אישי, כמו פרטי לקוחות, עובדים או מועמדים, כפוף לחוק הגנת הפרטיות ולתקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017. הדרישות בתקנות נקבעות לפי רמת האבטחה של המאגר: בסיסית, בינונית או גבוהה. תיקון 13 לחוק, שנכנס לתוקף ב-14 באוגוסט 2025, שינה כמה דברים שרלוונטיים לכל עסק, לפי מדריך הרשות להגנת הפרטיות ממאי 2025:
- עיצומים כספיים: לרשות הוענקה סמכות להטיל עיצום כספי על הפרה של החוק ושל תקנות אבטחת המידע, ובהן אי-דיווח על אירוע אבטחה חמור, אי-פיקוח על גורם חיצוני שמעבד מידע, והדרכת עובדים. במאגרים ברמת אבטחה גבוהה נוספות גם חובות סקר סיכונים ומבדקי חדירות.
- גורם חיצוני: ההגדרה של מי שמחזיק מידע עבור הארגון הורחבה וכוללת כל גורם חיצוני שמעבד מידע עבורו, ו"עיבוד" כולל גם אחסון והעתקה. ספק IT, ספק גיבוי וספק אבטחה נכנסים להגדרה, ולכן יש חשיבות להסכם ולפיקוח עליהם.
- ממונה על הגנת הפרטיות: חובת המינוי חלה על גופים ציבוריים ועל גופים פרטיים מסוגים מסוימים: מי שעיקר עיסוקו הוא מסירת מידע אישי לאחר בתמורה, כשבמאגר יותר מ-10,000 אנשים, מי שעיסוקו העיקרי הוא ניטור שוטף ושיטתי של בני אדם, ומי שמעבד מידע רגיש בהיקף ניכר.
- הודעה במקום רישום: חובת הרישום של מאגרים צומצמה והוחלפה בחובת הודעה לרשות על מאגרים גדולים ורגישים.
זהו תיאור כללי ולא ייעוץ משפטי. האם המאגר של העסק חייב בדיווח, באיזו רמת אבטחה הוא נמצא והאם יש חובת מינוי ממונה, אלה שאלות שבודקים לגופו של עסק עם עורך דין או ממונה פרטיות, ושירות האבטחה צריך להתאים את עצמו לתשובה.
איך מגבים מול כופר ולא מגלים בשעת אסון שהגיבוי לא עובד?
גיבוי שלא נבדק הוא הנחה ולא הגנה. כלל 3-2-1 שמפרסם US-CERT קובע שלושה עותקים של כל קובץ חשוב, אחד ראשי ושניים גיבויים, על שני סוגי מדיה שונים, כשעותק אחד נשמר מחוץ לאתר העסק. מדריך StopRansomware של הסוכנות האמריקאית לאבטחת סייבר (CISA) מוסיף שעדיף לשמור גיבויים מנותקים ומוצפנים, כי וריאנטים רבים של תוכנת כופר מנסים למחוק או להצפין גם גיבויים שנגישים מהרשת, ושיש לבדוק באופן קבוע את זמינות הגיבויים ואת שלמותם.
בפועל כדאי לוודא ארבעה דברים:
- עותק אחד לפחות מנותק מהרשת או לא ניתן לשינוי ממחשבי המשתמשים.
- הגיבוי כולל גם את השרתים, את מסדי הנתונים ואת הדואר, ולא רק קבצי משתמשים.
- נערכת בדיקת שחזור לפי לוח זמנים, והתוצאה נרשמת.
- לכל מערכת מוגדר זמן שחזור שהעסק יכול לעמוד בו, לפי מידת הקריטיות שלה.
העותק החיצוני יכול להישמר אצל ספק ענן, ובמקרה כזה כדאי לבדוק את ההצפנה ואת הרשאות הגישה אליו. מחירי המחירון של שירותי הגיבוי בענן מפורטים במדריך גיבוי בענן לעסקים, וסקירה של ספקים ושל אפשרויות האחסון נמצאת בעמוד שירותי ענן לעסקים.
מה לבדוק בהצעה של ספק שירותי אבטחת מידע?
הצעה טובה מפרטת מה כלול ומה לא, ומי אחראי בכל שלב. בדקו את הנקודות האלה לפני חתימה:
- היקף: אילו מחשבים, חשבונות, רשתות ומערכות נכללים, ומה נשאר מחוץ להיקף.
- מענה לאירועים: מה מנוטר, באילו שעות, מי מטפל בהתראה ובאיזה זמן תגובה שכתוב בחוזה.
- דוחות: דוח תקופתי על אירועים, חולשות והמלצות, בשפה שמנהל העסק מבין.
- הרשאות הספק: גישה מינימלית ומתועדת למערכות העסק, ואימות רב-שלבי לחשבונות הספק עצמו.
- מיקום המידע: איפה נשמרים נתוני הניטור והגיבוי, ומה קורה להם בסיום ההתקשרות.
- הסמכות: אם הספק מציג עמידה בתקן כמו ISO/IEC 27001, בקשו תעודה בתוקף ואת היקף ההסמכה שלה.
- הדרכה ובדיקות: האם הדרכת עובדים ובדיקת שחזור כלולות, ובאיזו תדירות.
- מבנה התמחור: לפי משתמש, מכשיר או היקף, ומה לא כלול, כמו טיפול באירוע חריג. הצעה שמציגה מחיר חודשי בלי להגדיר מה כלול אינה ניתנת להשוואה.
- יציאה: החזרת המידע, העברת ההגדרות והסרת הגישות של הספק בסיום השירות.
כמה עולה אבטחת מידע לעסק, ומה קובע את המחיר?
אין מחיר אחד לאבטחת מידע, כי המחיר נקבע לפי ההיקף ולא לפי שם החבילה. שירות אבטחה מתומחר בדרך כלל לפי אחד משלושה מודלים: לפי משתמש (דואר, אימות והדרכה), לפי מכשיר (הגנת קצה, חומת אש) או לפי היקף כולל (ניטור וטיפול באירועים). שני דברים משנים את המחיר יותר מכול: כמה מכשירים ומשתמשים מוגנים, ואם הניטור והטיפול באירועים נעשים על ידי הספק.
כנקודת התייחסות, בטבלה בתחילת העמוד מוצגים טווחי שוק לשכירות חודשית של חומת אש. זהו רכיב אחד מתוך המערך, ואינו כולל הגנת קצה, גיבוי, הדרכה או סקר סיכונים. כדי להשוות הצעות מבקשים מכל ספק מחיר חודשי לאותו מספר משתמשים ומכשירים, ופירוט של מה לא נכלל.
מה ההבדל בין חברת אבטחת מידע, חברת ייעוץ ואינטגרטור תקשורת?
שלושת סוגי הספקים משלימים זה את זה, והבלבול ביניהם גורם לעסקים לבקש הצעות שאינן ניתנות להשוואה.
| סוג ספק | מה הוא עושה בדרך כלל | מתי מתאים |
|---|---|---|
| חברת ייעוץ אבטחת מידע | סקר סיכונים, נהלים, בדיקות חדירה ויעוץ רגולטורי | כשצריך לדעת מה חסר ומה העדיפויות |
| חברת שירותי אבטחה מנוהלים | ניטור, טיפול באירועים וניהול הגנת קצה | כשאין בעסק צוות שמטפל בהתראות |
| אינטגרטור תקשורת | הפרדת רשתות, חומת אש, חיבורי אינטרנט וטלפוניה, והתאמת ההגנות לתשתית | כשהסיכון נובע מהרשת ומהחיבורים של המשרד |
עסק קטן מתחיל לרוב בסקר סיכונים ובתיקון הבסיס, ורק אחר כך שוקל שירות מנוהל. עסק עם סניפים או מידע רגיש משלב בדרך כלל יותר מסוג ספק אחד.
אבטחת מידע לעסק בתקשורת: המרכזיה, הנתב והקו בין הסניפים
פריצה למרכזיה היא אירוע אבטחת מידע לכל דבר, אבל היא כמעט לא מופיעה בהצעות של חברות אבטחה. מי שחודר למרכזיה מוציא דרכה שיחות לחו"ל ולמספרי פרימיום, והחשבון מגיע לעסק: בחוזי הספקים הגדולים האבטחה של המרכזיה ושל הסיסמאות היא באחריות הלקוח, גם כשהספק עצמו סיפק אותה. נתקלנו במקרה, שבו הספק הראשון זיהה את החיוג החריג וחסם אותו, והמרכזיה פשוט המשיכה להוציא שיחות דרך ספק שני שהיה מחובר אליה. החסימה אצל ספק אחד לא פתרה דבר. התיקון נעשה במרכזיה עצמה: חסימת חיוג לחו"ל ולמספרי פרימיום כברירת מחדל, פתיחה רק לשלוחות שצריכות, ביטול חיוג מרחוק שאינו בשימוש, והתראה על נפח חיוג חריג.
הנתב וחומת האש שספק האינטרנט מתקין הם חלק ממערך ההגנה, אבל לרוב הם לא בשליטת העסק. בנתב מנוהל יש לספק גישה להגדרות ולסיסמאות, ולעיתים העסק עצמו לא מקבל גישה כלל. כך קורה, שחומת אש מנוהלת חוסמת מרכזיה בענן, ופתיחת החריגים לטלפוניה נתקעת אצל הספק. גם קו IPVPN בין סניפים אינו מוצפן כברירת מחדל. הוא מפריד את התעבורה של העסק מהאינטרנט, אבל לא מצפין אותה. לכן מידע רגיש שעובר בין סניפים מוצפן בציוד שבשליטת העסק, ולפני החתימה מבררים בכתב מי מחזיק את הסיסמאות, מי מבצע שינויים בהגדרות ותוך כמה זמן.
אילו שירותי אבטחה מציע ספק האינטרנט, ומה לבדוק בהם?
ספקי תקשורת רבים מוסיפים לקו חבילות אבטחה, כמו סינון כתובות מסוכנות, חומת אש מנוהלת וניטור. היתרון הוא כתובת אחת לקו ולהגנה. החיסרון הוא תלות בספק אחד, והעובדה שההגנה בדרך כלל מכסה את הקו ולא את מחשבי העובדים, הדואר והגיבוי. לכן בודקים מה בדיוק כלול, באילו שעות מטפלים בהתראה, ומי מגיב כשמחשב נדבק. סקירה של שירותי הענן והאבטחה של בזק מופיעה במדריך שירותי ענן של בזק.
איך מטמיעים אבטחת מידע בעסק צעד אחר צעד?
- מיפוי וסקר סיכונים: מזהים אילו מערכות ונתונים קריטיים לעסק, איפה הם נמצאים ומי ניגש אליהם. המערך הלאומי ממליץ לבצע זאת פעם אחת ולעדכן אחת לשנה.
- תיקון הבסיס: עדכונים אוטומטיים, תוכנות ברישוי, סיסמאות חזקות ואימות רב-שלבי.
- הגנת קצה וחומת אש: התקנה ותצורה, כולל הפרדת רשתות.
- גיבוי עם בדיקת שחזור: עותק מנותק, ובדיקה ראשונה לפני שמסמנים את השלב כגמור.
- הדרכת עובדים: התדירות המינימלית שמציין המערך היא אחת לשנה, וככל שהיא תכופה יותר המודעות גבוהה יותר.
- ניטור ונוהל אירוע: מגדירים מי מקבל התראה, מי מחליט ומי מדווח, כולל הבהרה אם יש חובת דיווח לרשות להגנת הפרטיות.
- סקירה שנתית: מעדכנים את הסקר, את ההרשאות ואת תוכנית ההדרכה.
אבטחת מידע עם טלקום אקספרט
טלקום אקספרט מלווה עסקים בבחירה ובהטמעה של שכבות ההגנה, בניהול של מהנדס תקשורת עם מעל 25 שנות ניסיון. כאינטגרטור תקשורת הדגש הוא על החיבור בין האבטחה לתשתית: הפרדת רשתות, אבטחת חיבורי האינטרנט והטלפוניה, והתאמת ההגנות לאופן שבו העסק באמת עובד. הליווי כולל גם עזרה בהשוואת הצעות של ספקי אבטחה לפי הרשימה שלמעלה. השירות ניתן לעסקים ולארגונים בלבד, ולא לבתים פרטיים.
שירותי אבטחת מידע שטלקום אקספרט מלווה ומתכננת
אחרי שבדקתם את טווחי השוק ואת רשימת הבדיקות, אפשר לבקש הצעה לפי המפרט של העסק. בכל שורה בטבלה אפשר לבקש הצעת מחיר בווטסאפ.
| שירות | מה מקבלים |
|---|---|
| סקר סיכונים ומיפוי נכסי מידע | סקר סיכונים הכולל מיפוי המערכות והנתונים הרגישים בעסק, זיהוי החולשות הקיימות ורשימת עדיפויות לטיפול בכל אחת מהן. |
| הגנת קצה וחומת אש מנוהלות | ניהול הגנה על המחשבים, השרתים והניידים של העובדים, לצד חומת אש והפרדה בין רשת העובדים לרשת האורחים. |
| אימות רב-שלבי וניהול הרשאות | הפעלת אימות נוסף לכניסה לדואר ולמערכות העסק, והגדרת הרשאה מינימלית לכל תפקיד, כך שכל עובד רואה רק את הנדרש לו. |
| גיבוי מבודד ובדיקת שחזור | הקמת עותק גיבוי מחוץ לרשת העסק ובדיקה מתועדת שמוכיחה שניתן לשחזר ממנו את המידע בפועל. |
| הדרכת עובדים וסימולציית פישינג | הדרכה תקופתית לעובדים הכוללת תרגול לזיהוי הודעות מתחזות באמצעות סימולציות פישינג מבוקרות וסיכום תוצאות לבעלי העסק. |
| קבלו הצעת מחיר | |
לייעוץ ללא התחייבות: 077-8123111.